Windows Server 2028 : Microsoft durcit Server Core par défaut, pour plus de sécurité
Vous appliquez la Security Baseline ou vos propres scripts de durcissement juste après avoir installé un serveur Windows ? Avec Windows Server 2028, Microsoft prend le problème à l'envers : en préversion, l'installation Server Core est désormais durcie dès le premier démarrage, avec des centaines de paramètres de sécurité déjà actifs. Voici ce qu'il faut savoir.
Le 17 novembre 2026, Christina Curlette et Carlos Mayol Berral, de l'équipe Windows Server de Microsoft, ont présenté le Hardened Server Core dans un article publié sur le blog Windows Server. L'annonce tombe pendant Microsoft Ignite 2026, qui se déroule actuellement à San Francisco. Elle concerne Windows Server 2028, et plus précisément l'installation Server Core, c'est-à-dire la version de Windows Server sans interface graphique. Ce matin, j'ai d'ailleurs publié un article sur les nouveautés de Windows Server 2028 : le Server Core durci figurait en tête de liste.
"Pendant des années, Windows Server était livré compatible par défaut.", précise Microsoft. Autrement dit, sécuriser le serveur restait à votre charge, et tant que ce travail n'était pas fait, chaque nouveau serveur tournait sur une configuration non sécurisée mais plus passe-partout (moins de problème de compatibilité). Avec Windows Server 2028, la logique s'inverse : vous partez d'une configuration durcie et vous assouplissez uniquement les paramètres dont vos applications ont besoin.
Les réglages retenus par défaut par Microsoft sont alignés sur les référentiels du marché, notamment CIS et DISA STIG, que vous connaissez probablement. Ce sont d'ailleurs ces mêmes référentiels qui sont souvent utilisés pour les audits de conformité, donc le choix est judicieux.
Ce qui est durci dès l'installation
Microsoft explique que les paramètres ont été choisis avec les équipes responsables de chaque composant de Windows Server. Donc, concrètement, voici un résumé de ce qui a été activé, couche par couche :
Identité et authentification : Kerberos privilégié par rapport à NTLM, protection du processus LSASS, mots de passe forts et verrouillage des comptes, aucun compte Microsoft grand public.
Exposition réseau : signature et chiffrement SMB, pare-feu actif sur tous les profils, anciens mécanismes de résolution de noms (a priori NetBIOS et LLMNR) et RPC non authentifié désactivés.
Cryptographie : TLS limité aux suites de chiffrement modernes, échange de clés hybride post-quantique (ML-KEM) et protection renforcée des clés stockées.
Privilèges et administration : approbation obligatoire pour l'élévation de privilèges, droits sensibles réservés aux administrateurs, connexion impossible pour les invités.
Intégrité de la plateforme et du code : seul du code signé par Microsoft s'exécute dans le processus de connexion, la validation des signatures est plus stricte et le fichier d'échange de l'OS est chiffré.
Accès à distance et journalisation : RDP avec NLA et TLS, WinRM avec les méthodes d’authentification Basic et Digest désactivées et le trafic non chiffré refusé, audit avancé avec la ligne de commande de chaque processus lancé consignée dans un événement (ID 4688), journalisation des blocs de script PowerShell et taille des journaux d'événements plus volumineuse par défaut.
Par contre, le revers de la médaille est réel : certains protocoles, outils et scripts d'administration qui fonctionnaient sous Windows Server 2025 pourraient ne plus fonctionner sous Windows Server 2028 sans adaptation. Microsoft cite aussi l'authentification héritée. La firme de Redmond recommande de tester vos applications et vos outils avec cette configuration avant tout déploiement en production. Logique, il est fort probable qu'il y ait des surprises (des bonnes et des moins bonnes).
Des valeurs imposées par stratégie
Ce qu'il faut bien comprendre, c'est que ces valeurs ne sont pas de simples réglages locaux. Elles sont livrées sous forme de stratégies, dans la clé du Registre dédiée aux stratégies (HKLM\SOFTWARE\Policies), lorsque le composant le permet. La firme de Redmond précise : "La stratégie l'emporte sur la configuration locale : une cmdlet, un script ou un installeur qui écrit dans la configuration locale ne peut pas affaiblir discrètement un paramètre durci." Seule exception : le pare-feu reste gérable localement.
Vous gardez tout de même la main. OSConfig peut piloter ces paramètres, les étendre et empêcher les dérives de configuration, tout en sachant que les stratégies de groupe (locales ou de domaine) ou un autre outil de gestion conviennent aussi. En gros, dès qu'OSConfig ou une GPO définit une valeur, c'est cet outil qui la contrôle. Pour rappel, OSConfig est l'outil de durcissement introduit avec Windows Server 2025, et on l'avait détaillé dans cet article : comment renforcer la sécurité de Windows Server 2025 avec OSConfig.
Il y a un petit détail à prendre en considération et qui peut influencer la façon dont on interprète une configuration. La commande gpresult et RSOP affichent ces paramètres comme Non configuré, ce qui peut être trompeur. D'un point de vue du système, c'est normal, car les valeurs par défaut sont intégrées à l'image du système.
Mais alors, comment savoir ce qui est réellement appliqué ? Microsoft intègre le module PowerShell MSHardenedPolicyEval, à utiliser depuis une console PowerShell :
Get-MSHardenedPolicyScore : calcule un score de conformité par catégorie et un score global.
Restore-MSHardenedPolicy : retire les valeurs durcies d'une catégorie, ou du serveur entier, pour revenir au comportement standard de Windows Server (et non à votre configuration précédente).
Set-MSHardenedPolicy : réapplique les valeurs durcies.
Un équivalent en ligne de commande, MSHardenedPolicyEval.exe, est aussi disponible. Voici la commande donnée en exemple par Microsoft lancé sur une VM :
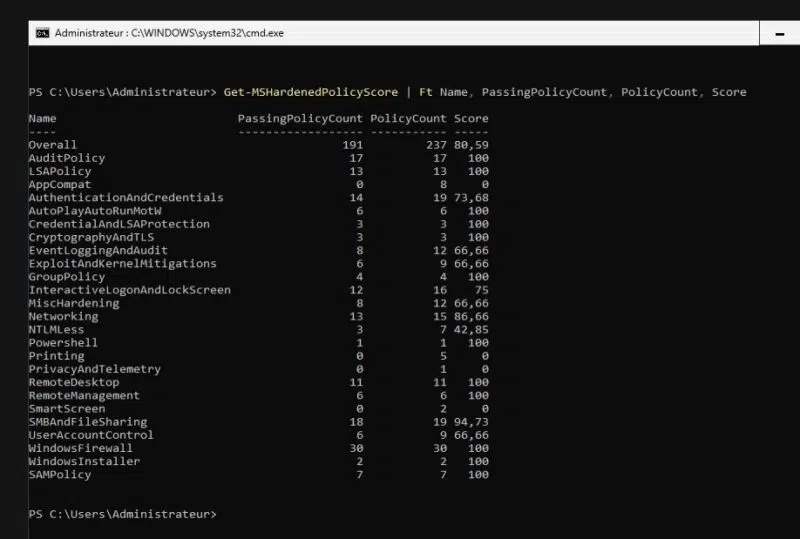
Sur la build 29706, l'exemple publié affiche 191 stratégies conformes sur les 237 que l'outil mesure, soit un score global de 80,59 %. Microsoft prévient qu'un score inférieur à 100 % est attendu sur cette build : certains paramètres ne sont pas encore mesurés (comme les suites de chiffrement TLS) et, sur un contrôleur de domaine, certains peuvent apparaître non conformes alors qu'ils sont appliqués.
Microsoft donne aussi un exemple pour montrer que la configuration durcie et résistante aux changements. Si l'on prend l'exemple de WinRM, la commande suivante, qui tente d'activer l'authentification Basic, est refusée, car le paramètre est contrôlé par stratégie :
Set-Item WSMan:\localhost\Service\Auth\Basic -Value $trueSi une application en a vraiment besoin et que le serveur n'est géré par aucun autre outil (donc pas moyen de pousser une GPO, par exemple), vous pouvez restaurer uniquement la catégorie concernée avec Restore-MSHardenedPolicy -Category RemoteManagement, puis la réappliquer avec Set-MSHardenedPolicy -Category RemoteManagement.
Ce qui n'entre pas encore dans le périmètre du hardening
La première préversion de la version Core de Windows Server 2028 contient un hardening incomplet. Microsoft doit encore travailler sur plusieurs composants (et des petits détails comme la bannière de connexion) pour les prochaines préversions :
Blocage de NTLM : pour l'instant, Kerberos est seulement privilégié.
Protection matérielle de la plateforme : exigences de Secure Boot et de protection DMA (contre les attaques par accès direct à la mémoire), ainsi que les kernel shadow stacks (une protection contre le détournement du flux d'exécution dans le noyau).
Impression et RPC : durcissement de ces composants, avec notamment Windows Protected Print (le mode d'impression sans pilotes tiers).
Pour tester, il faut s'inscrire au programme Windows Server Insider, télécharger l'image Server Core (build 29706 ou ultérieure) et l'installer sur un serveur physique ou une VM.
Qu'en pensez-vous ?
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.