Steam : des failles permettaient d’exécuter du code à distance sur un PC, sans aucun clic
Deux PC connectés au même compte Steam : il n'en fallait pas plus pour exécuter du code à distance sur l'un d'eux, sans le moindre clic de la victime. Les chercheurs d'Atredis Partners ont dévoilé une faille zero-click dans Steam, mais ce n'est pas tout.
Le 28 octobre 2026, Bryan Alexander, chercheur chez Atredis Partners, a publié un rapport technique intitulé Turning the Valve, consacré à plusieurs vulnérabilités découvertes dans le client Steam sous Windows. Présentés en partie lors de la conférence BSides PDX 2026, il a également publié les PoC sur le dépôt GitHub d'Atredis.
D'après Atredis, Steam compte entre 35 et 40 millions d'utilisateurs actifs chaque jour, ce qui en fait une plateforme populaire à l'échelle mondiale. En août dernier, j'ai d'ailleurs publié un article à propos de la faille de Metal Gear Online 3 qui permettait à l'hôte d'un salon Steam d'exécuter du code sur le PC des joueurs. Cette fois-ci, c'est le client Steam lui-même qui est impacté par ces failles de sécurité.
Une exécution de code à distance, sans aucun clic
Si vous utilisez Steam, vous savez qu'un compte Steam peut être connecté sur plusieurs machines à la fois. Il suffit de se connecter avec ses identifiants sur les différents appareils. Pour se synchroniser, les clients échangent des messages via l'infrastructure Connection Manager de Valve. C'est au sein de ce mécanisme que les chercheurs ont découvert deux premières failles :
Planning de téléchargement : le message 9526 copie une liste d'identifiants d'applications dans une structure de taille fixe, sans contrôle de la longueur. Au-delà de 200 éléments, l'adresse de retour est écrasée.
Statut des applications : le message 9502 copie des enregistrements de progression dans un tableau de 7 entrées. En envoyer davantage permet de contrôler le registre RIP.
Ces débordements de tampon au niveau de la mémoire permettent de détourner l’exécution de Steam, mais encore faut-il savoir vers quoi. L’attaquant doit connaître l’emplacement du code de Steam en mémoire, choisi au hasard par Windows grâce à une protection appelée ASLR. Une troisième faille lui donne cette information. Quand un client Steam partage la liste de ses téléchargements programmés avec les autres machines du compte, il envoie toujours 32 entrées, même s’il en a moins. Les cases vides sont remplies avec des restes de données présents en mémoire, parmi lesquels figurent des adresses internes de Steam.
L’attaquant n’a qu’à provoquer cet envoi pour obtenir ce « plan » de la mémoire, puis réutiliser des morceaux du code de Steam pour lancer le programme de son choix sur l'autre appareil. La démonstration a été réalisée depuis une VM Windows 10 vers un PC sous Windows 11 à jour.
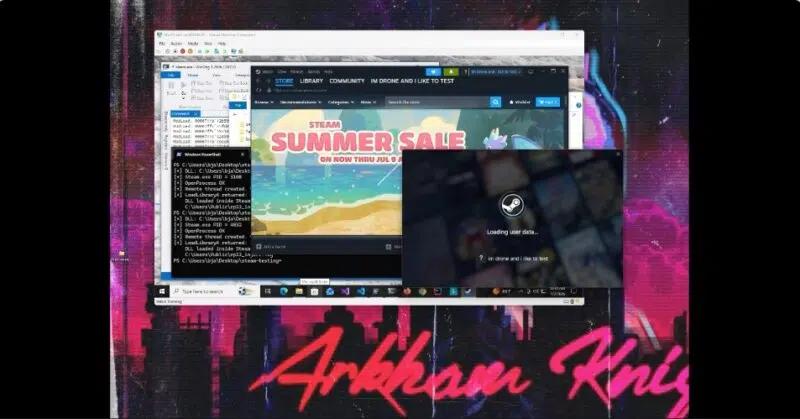
Source : Atredis Partners
Mais bon, vous l'aurez probablement compris, il y a un prérequis important : l'attaquant doit contrôler un client Steam authentifié sur le même compte que la victime. Autrement dit, il faut d'abord voler le compte et s'y connecter (ce qui peut être fait via un infostealer, car il y a des campagnes récurrentes).
Quatre chemins vers les privilèges SYSTEM
La seconde grande partie du rapport concerne steamservice.exe, le service de Steam qui tourne en SYSTEM pour installer les dépendances des jeux. Du fait de permissions trop larges, n'importe quel processus peut lui soumettre des requêtes, quel que soit son niveau d'intégrité.
Scripts d'installation : Steam s'appuie sur des scripts signés par Valve pour installer les composants dont les jeux ont besoin. Les chercheurs ont montré que ce mécanisme pouvait être détourné pour faire exécuter un tout autre programme avec les droits SYSTEM. Ils ont notamment réutilisé un script VDF signé par Valve (celui du jeu BioShock Infinite dans la démonstration).
Ancienne fonction de compatibilité : le service lance un programme stocké dans un dossier que l'utilisateur peut modifier, sans vérifier ce qu'il exécute.
Bureau sécurisé : pour Remote Play, Steam peut transmettre les saisies clavier et souris au bureau sécurisé de Windows, l'environnement isolé où s'affichent les demandes d'élévation de privilèges (UAC). Une fois cette option autorisée par l'utilisateur, n'importe quel programme de sa session peut s'en servir pour valider lui-même ces demandes. "L'architecture brise la frontière d'isolation imposée par Windows dans l'environnement du bureau sécurisé", résume Bryan Alexander.
Pilote du dongle Steam Frame : la fonction qui installe le pilote du dongle sans fil ne vérifie pas qu'il s'agit du bon pilote. Un attaquant peut donc installer un autre pilote signé, mais vulnérable. C'est le principe d'une attaque BYOVD (Bring Your Own Vulnerable Driver), une technique appréciée des ransomwares (exemple : Akira qui détourne des pilotes Windows légitimes pour neutraliser Windows Defender).
Précision : selon Atredis, deux de ces élévations de privilèges ont été classées comme doublons, et une troisième avait été signalée par un autre chercheur.
Les failles sont-elles patchées ?
Atredis affirme que toutes les failles sont soit corrigées, soit arrivées au terme de son délai de divulgation. Mais le rapport ne précise ni le statut de chaque faille, ni les versions concernées, et ne mentionne aucune CVE. Autrement dit, rien n'indique qu'il y ait des correctifs pour ces failles dans la dernière version du client Steam...
Dans l'idéal, mettez à jour Steam sur Windows, vérifiez la liste des appareils autorisés sur votre compte, et surtout, activez l'authentification multifacteurs.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.