Ray-Ban Meta piratées : une chercheuse obtient un shell, puis contourne le correctif de Meta
Pas d'écran, pas de console, pas de logs. Juste une paire de lunettes de soleil connectées et, à la clé, un shell interactif. Une chercheuse en sécurité a réussi à exécuter du code arbitraire sur des Ray-Ban Meta, puis à contourner un correctif déployé récemment par Meta. Voici comment elle s'y est prise.
En juillet dernier, cette chercheuse s’intéressait aux cibles du Pwn2Own Ireland 2026, mais sans savoir ce qui serait réellement autorisé ou non comme cible lors de cet événement. Elle s’est alors basée sur l’édition 2025, une édition lors de laquelle les Ray-Ban Meta y figuraient, avec jusqu’à 150 000 dollars de récompense à la clé pour une exécution de code à distance sans interaction. C'est ce qu'elle est parvenue à faire, mais malheureusement pour elle, ces lunettes connectées n'étaient pas éligibles pour l'édition 2026.
Elle a donc signalé sa découverte à Meta via son programme de bug bounty. "Après avoir contesté le paiement à plusieurs reprises, on a fini par trouver un accord.", raconte-t-elle. Le montant de la prime n'a pas été communiqué, mais Meta a bien reconnu l'existence de ce problème de sécurité.
Une petite précision avant d'entrer dans le détail à propos de cette faille de sécurité : il ne s'agit pas d'une attaque à distance. Toute la chaîne repose sur le détournement, avec Frida, de l'application Meta AI installée sur le smartphone appairé aux lunettes. Autrement dit, il faut avoir la main sur le téléphone pour abuser de la relation de confiance entre l'application Meta AI et les lunettes.
Du firmware à l'exécution de code
Première étape : récupérer le firmware, c’est-à-dire le système des lunettes, sans les démonter. La chercheuse s’est tournée vers les mises à jour que l’application Meta AI propose d’installer (via un mécanisme OTA). En analysant le code de l’application, puis en modifiant son comportement avec Frida, elle a récupéré l’adresse de téléchargement de la mise à jour. Mais il ne s’agissait que d’une mise à jour partielle, incluant uniquement les changements par rapport à la version déjà installée. En modifiant un paramètre de la demande envoyée aux serveurs de Meta, elle a obtenu la version complète : elle a pu alors la décortiquer !
La prochaine étape : obtenir un accès. C'est là qu'elle a pu exploiter le Device Access Toolkit (DAT), que Meta a ouvert en préversion aux développeurs fin 2025, notamment pour exploiter la caméra des lunettes. Il repose sur une APK dédiée, que l'application Meta AI télécharge et installe à la volée sur les lunettes.
Jusqu’à la version 126 du firmware incluse, les lunettes ne vérifiaient pas que cette APK était bien signée par Meta. En théorie, n’importe quelle application pouvait donc y être installée. C’est ce qu’a fait la chercheuse : avec Frida, elle a remplacé l’APK légitime par sa propre application, qu’elle a signée elle-même.
Encore fallait-il savoir si son code s’exécutait sur un appareil sans écran ni console. Elle a alors eu une idée : faire biper les lunettes. Trois bips au démarrage, cinq quand le réseau attendu est détecté, quatre quand l’application est prête à recevoir une connexion, six en cas d’erreur. Un peu comme du morse en version audio ! Ces bips lui ont permis de repérer un blocage, qu'elle a contourné avec Frida.
Dernière étape : se connecter aux lunettes. Pour synchroniser photos et vidéos, l’application Meta AI crée un réseau Wi-Fi Direct entre le téléphone et les lunettes. La chercheuse a forcé les lunettes à rejoindre ce réseau, où son application attendait une connexion sur le port 31337. Depuis le téléphone, une simple commande lui a ouvert un shell, c’est-à-dire un accès en ligne de commande, avec les droits limités de cette application. “Un grand pouvoir implique une grande opsec”, s’amuse-t-elle.
Le firmware 127 referme la porte, un octet la rouvre
Cette joie, et surtout cet accès, n'auront duré que 5 jours ! Alors qu'elle cherchait à aller plus loin, notamment avec une élévation de privilèges, la chercheuse a perdu l'accès à son shell. En réalité, le firmware 127 poussé par Meta a commencé à imposer la vérification de signature de l'APK du DAT. Ce contrôle dépend d’un simple indicateur, activé ou désactivé, inscrit dans un fichier de configuration. Le téléphone télécharge ce fichier sur les serveurs de Meta puis le transmet aux lunettes. Il permet à Meta de modifier leur comportement sans passer par une mise à jour du firmware.
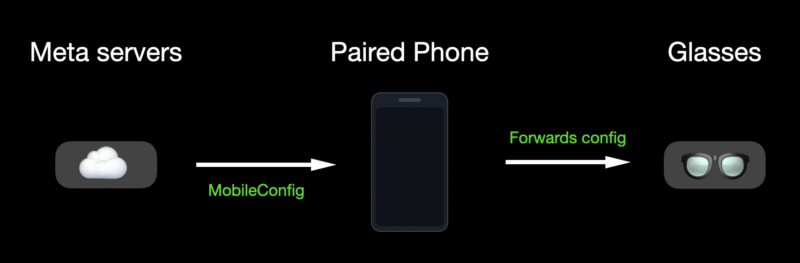
Source : p0pcycle.com
Le problème, selon la chercheuse : les lunettes vérifiaient que le fichier était structurellement correct, pas qu'il n'avait pas été altéré. Le téléphone pouvait donc modifier n'importe quel indicateur. En passant un octet de 0x80 à 0x00 (ce qui revient à passer de « activé » à « désactivé ») dans le fichier 0.mctable, elle a désactivé la vérification de signature et réinstallé son APK auto-signée. Et hop, l'accès était rétabli, et au passage, le patch de Meta contourné...!
Grâce à ce shell, la chercheuse indique avoir commencé à cartographier la surface d'attaque des lunettes... Et elle devrait nous en dire plus prochainement. Aucun identifiant de CVE n'est spécifié dans son rapport et Meta ne semble pas avoir communiqué à propos de cette trouvaille. "Ils ont approuvé mon article de blog, ce qui me laisse supposer que c’est désormais corrigé.", écrit-elle.
Pour les propriétaires de lunettes Ray-Ban Meta, le risque reste limité tant que personne ne prend le contrôle de son smartphone. Mais bon, cela pose de vraies questions vu que cet accessoire est blindé de micros et d'une caméra. Retrouvez toutes les informations techniques sur le blog de la chercheuse.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.