Popcorn Time : un processus oublié menaçait des millions de PC (CVE-2026-30612)
Un programme oublié, lancé à chaque démarrage, capable d'exécuter n'importe quel fichier avec les droits SYSTEM. C'est ce qu'Eye Security a trouvé sur des millions de machines équipées d'une ancienne version de Popcorn Time. Voici ce qu'il faut retenir.
Popcorn Time, cette application de streaming via BitTorrent très populaire au milieu des années 2010, a donné naissance à de nombreux forks. L'un d'eux, Time4Popcorn, était distribué sous le nom Popcorn Time avec un code source fermé. Il est abandonné depuis des années... mais son mécanisme de mise à jour n'a jamais cessé de tourner sur les machines où il a été installé. Il ne faut toutefois pas le confondre avec le nouveau projet légal qui a repris le nom Popcorn Time début 2025.
Tout est parti d'une session de threat hunting chez un client d'Eye Security, société de cybersécurité néerlandaise. Sur un ordinateur portable, un processus Updater.exe tentait de joindre popcorntimeupd.xyz, un domaine qui n'était plus enregistré. Les chercheurs ont alors eu une idée : réserver ce nom de domaine. Ils ont pu observer un flux important, avec environ 50 requêtes par seconde émises de la part de machines où tournait ce processus.
Un vrai problème de sécurité, comme nous le verrons dans la suite de cet article. Il y a d'ailleurs une référence CVE désormais attribuée : CVE-2026-30612. Elle affecte Time4Popcorn jusqu'à la version 6.2.1.18 sous Windows, 6.2.1.17 sous macOS et 3.5.0.173 sous Android, avec un score CVSS de 9,8 sur 10. Et autant vous le dire tout de suite : aucun correctif n'existe, car ce projet n'existe plus.
Un updater en HTTP, sans vérification de signature
L'updater interroge ses serveurs en HTTP, récupère une réponse JSON qui pointe vers un exécutable, le télécharge et l'exécute. Sans vérifier la moindre signature. Quiconque contrôle un domaine de mise à jour, ou peut manipuler le trafic, peut donc pousser le programme de son choix : ransomware, infostealer ou autre.
Windows : un service nommé
Update ServicelanceC:\Program Files (x86)\Popcorn Time\Updater.exeouC:\Program Files\Popcorn Time\Updater.exe. Le code récupéré s'exécute en tant queNT AUTHORITY\SYSTEM, soit le plus haut niveau de privilèges sur Windows.macOS : un privileged helper tool,
/Library/PrivilegedHelperTools/PT.updd, exécute le code en tant que root.Android : l'updater est intégré à l'application et l'installation nécessite une action de l'utilisateur.
Sur Windows et macOS, l'updater démarre avec le système : une machine reste exposée même si Popcorn Time n'a plus été ouvert depuis des années. C'est donc un canal légitime que l'on peut détourner pour pousser des logiciels malveillants.
Eye Security estime avoir identifié entre 2,5 et 3 millions d'hôtes Windows et entre 250 000 et 350 000 Mac. "N'importe qui ayant enregistré le bon domaine pouvait compromettre instantanément des millions de machines".
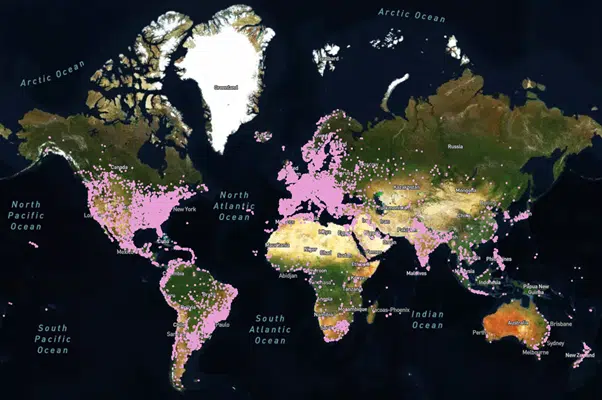
Source : Eye Security
Opération IXIM : retourner l'updater contre lui-même
Les travaux d'Eye Security ne se sont pas arrêtés à l'enregistrement du domaine et à l'analyse du fonctionnement de l'updater. Dans un premier temps, en juin dernier, un rapport a été publié pour expliquer comment désactiver l'updater, puis Eye Security a détaillé l'opération IXIM à la conférence Hack.lu, le 22 octobre 2026. Mais alors, en quoi consiste cette opération ?
Après avis de son service juridique, l'entreprise néerlandaise a utilisé le mécanisme vulnérable, entre novembre 2025 et mars 2026, pour distribuer un code qui désactive l'updater : arrêt et désactivation du service sous Windows, désactivation du launch daemon de PT.updd sous macOS. La faille de sécurité a été utilisée contre elle-même pour neutraliser le processus. L'intérêt : ne pas dépendre de l'action des utilisateurs, dont la majorité n'aurait surement rien fait.
Il y a tout de même eu un petit couac pendant cette opération : une fois le code envoyé sur VirusTotal, plusieurs solutions de sécurité l'ont bloqué comme malveillant, laissant l'updater vulnérable actif. Eye Security a dû modifier son code pour poursuivre son opération.
Au 1er mars 2026, les requêtes reçues avaient chuté de 98 %, pour plus de 2 millions de téléchargements de la mise à jour destinée à neutraliser l'Updater. Fin mars, Eye Security a transféré ses 15 domaines à la Shadowserver Foundation pour les placer en sinkhole. D'autres domaines contactés par l'updater restent toutefois hors de son contrôle.
Dans le cas présent, il faut bien comprendre que du code a été exécuté sur des millions d’ordinateurs sans l'accord de leurs propriétaires. Eye Security rapproche son intervention de l’opération Ladybird, lors de laquelle la police néerlandaise avait poussé une mise à jour pour neutraliser le botnet Emotet, tout en reconnaissant une différence : ici, les utilisateurs avaient installé le logiciel volontairement. “Si nous n’agissions pas, personne ne le ferait”, justifie Niels Teusink.
Enfin, si vous le pouvez : désinstallez le logiciel Time4Popcorn, car même sans l'updater, Time4Popcorn embarque un moteur Chrome obsolète, effectue des connexions non chiffrées, etc... Donc, il vaut mieux le supprimer complètement.
Une question se pose : fallait-il intervenir sans le consentement des utilisateurs ? Qu'en pensez-vous ?
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.