Phishing : 7,3 milliards de menaces par e-mail au troisième trimestre 2026, voici ce que révèle Microsoft
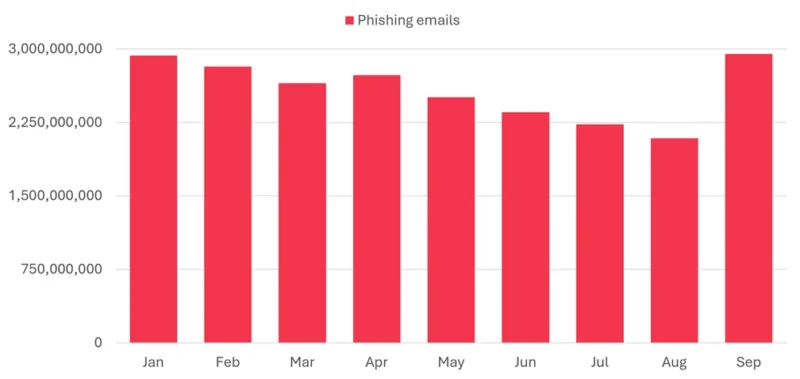
7,3 milliards. C'est le nombre d'e-mails malveillants détectés par Microsoft entre juillet et septembre 2026, dont près de 3 milliards rien qu'en septembre. Au-delà de ce chiffre, voici ce que nous dit le rapport de Microsoft.
Le 5 novembre 2026, Microsoft Threat Intelligence et l'équipe de recherche Microsoft Defender ont publié leur bilan du troisième trimestre 2026 à propos des menaces qui circulent par e-mail. Septembre est bien le mois de la rentrée également pour les cybercriminels, car il marque une nette accélération, avec un volume en hausse de 41 % par rapport à août.
À l'inverse, ce rapport met en lumière l'efficacité du démantèlement de la plateforme Tycoon2FA. Pour rappel, en mars 2026, Microsoft, Europol et les forces de l'ordre de six pays ont démantelé la plateforme Tycoon2FA, avec la saisie de 330 domaines. Ce kit de phishing-as-a-service, présenté dès mars 2024 sur IT-Connect, avait la réputation de pouvoir permettre de contourner le MFA des comptes Microsoft 365 et Gmail (comme d'autres). L'effet de l'opération de démantèlement est toujours visible : en juillet, Microsoft n'a détecté qu'environ 21 000 messages malveillants liés à cette plateforme, contre 8,9 millions en février. Une chute de 99,8 %!
Source : Microsoft
Faux DocuSign et consorts : vos exceptions leur ouvrent la porte
Une partie du rapport publié par Microsoft évoque l'usurpation des domaines de véritables services utilisés par les entreprises au quotidien : signature de documents, facturation, sondages, etc.... Ces e-mails malveillants ne misent pas seulement sur un nom d'affichage trompeur ou un domaine ressemblant : ils utilisent le vrai domaine du service comme expéditeur. Sur le troisième trimestre 2026, Microsoft a détecté environ 129 millions de messages malveillants de ce type, parmi les domaines qu'elle suit, avec 41 à 46 millions par mois depuis au moins mai. En septembre, DocuSign arrivait en tête avec 29 % du total, tandis qu'Adobe, SurveyMonkey et Barracuda progressaient en fin de trimestre.
Vous allez me dire, comment est-ce possible que ces domaines de messagerie ne soient pas correctement protégés ? Justement, Microsoft évoque que les e-mails malveillants échouaient aux contrôles d'authentification et étaient identifiés comme malveillants... mais beaucoup ont été associés à des exceptions configurées au niveau du tenant ou au niveau de l'utilisateur. En septembre, une exception s’appliquait à 63 % des messages que le filtre de sécurité aurait dû bloquer, le plus souvent au niveau du tenant.
Microsoft précise que cela ne prouve ni l'ouverture des messages ni la compromission de comptes. Mais une exception trop large, créée pour ne pas interrompre un flux légitime (signature de documents, factures, sondages), peut aussi affaiblir la protection face aux messages qui l'imitent. "Une marque familière ne remplace pas un expéditeur authentifié.", résume la firme de Redmond.
L'occasion de rappeler qu'une règle de flux qui ignore le filtrage sur la seule base du domaine de l'expéditeur est à proscrire. De votre côté, c'est probablement le moment de refaire un tour dans vos règles de flux de messagerie...
QR codes en recul, SVG et code d'appareil à la mode
Le rapport publié par Microsoft montre également une évolution au niveau des techniques utilisées par les pirates :
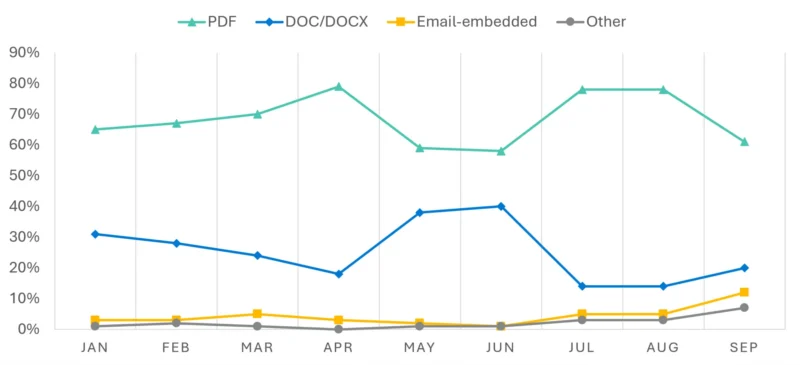
Phishing par code QR : environ 12,1 millions d'attaques au troisième trimestre, soit 67 % de moins qu'au deuxième. En septembre, le volume mensuel était 86 % sous le pic de mars. Les codes QR intégrés au corps de l'e-mail progressent toutefois, de 5 % des attaques par code QR en juillet à 12 % en septembre.
Source : Microsoft
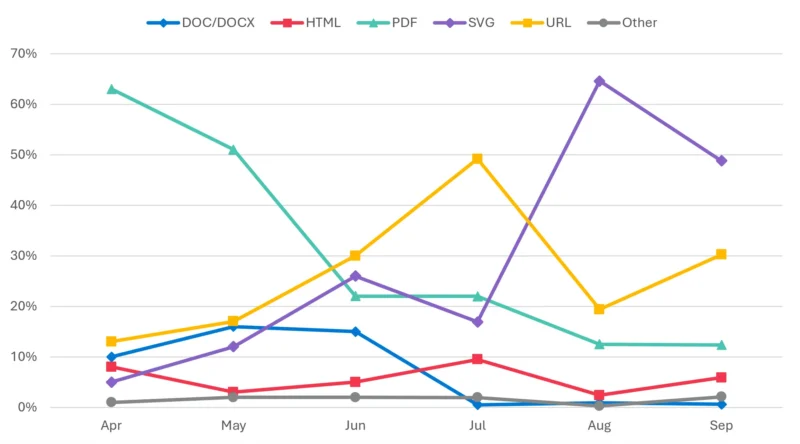
Phishing protégé par CAPTCHA : 3,1 millions d'attaques en septembre, presque le double du point bas de juillet. Les pièces jointes SVG en représentaient 65 % en août et 49 % en septembre.
Pièces jointes malveillantes : 94 à 96 % des attaques par pièce jointe renvoient vers un site de phishing ou affichent une fausse page de connexion. L'objectif reste le vol d'identifiants, pas l'installation d'un malware. Les fichiers SVG ont atteint 10,1 millions en août, du jamais vu depuis plus d'un an.
Source : Microsoft
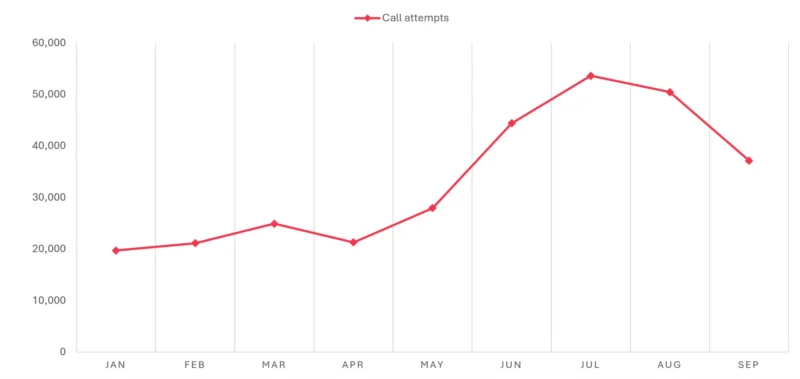
Microsoft Teams : environ 141 000 tentatives d'appels malveillants au troisième trimestre, en comptant les appels non décrochés, rejetés ou très courts. Les attaquants délaissent les noms d'affichage du type « Support IT » ou « Help Desk » au profit d'un simple prénom et nom, comme celui d'un collègue lambda. Dans l'échantillon observé par Microsoft, ces noms de personnes passent de 46 % des appels en juillet à 88 % en septembre, tandis que les identités affichant explicitement le help desk tombent de 17 % à 2 %. Le scénario du faux support ne disparaît pas pour autant : selon Microsoft, l'interlocuteur peut toujours se dire membre du help desk, et l'adresse du compte peut conserver un intitulé technique. Un scénario déjà vu avec ce faux « admin système » sur Microsoft Teams qui déployait le malware EtherRAT.
Source : Microsoft
Pourquoi un tel engouement pour le SVG ? Derrière son extension d’image se cache un fichier texte au format XML, capable d’embarquer du JavaScript, des liens, voire une page HTML complète. Sous Windows, il s’ouvre par défaut dans le navigateur : le script s’exécute alors et peut afficher une fausse page de connexion ou rediriger vers un site de phishing, sans le moindre exécutable. On peut le voir comme une image simple, donc il éveille moins la méfiance des utilisateurs. Pour autant, c'est un format de fichiers qui peut s'avérer dangereux : si vos utilisateurs n’échangent pas de fichiers SVG par e-mail, ajoutez cette extension au filtre des pièces jointes de votre stratégie anti-malware.
Le rapport détaille aussi une campagne lancée le 19 août 2026 contre plus de 10 000 utilisateurs répartis dans plus de 4 800 organisations, quasi exclusivement aux États-Unis, avec en cibles prioritaires des cabinets d'avocats et des organisations juridiques. Le leurre : un document Word baptisé Your-Q3-Compensation-Summary.docx, aux couleurs de l'entreprise ciblée et adressé au destinataire par son nom, avec un code QR menant vers une fausse page OneDrive hébergée sur splace[.]co[.]za. La page affiche un code, puis renvoie vers la vraie page microsoft.com/devicelogin.
Si je vous parle de cette campagne, c'est pour évoquer une tendance actuelle : le recours au phishing par code d'appareil. En saisissant le code puis en se connectant normalement (y compris avec le MFA), la victime fournit à l'attaquant un jeton de session valide. Celui-ci accède alors au compte Microsoft 365 sans connaître le mot de passe et sans repasser le MFA. C'est le même principe que le kit DEBULL, qui détourne le device code de Microsoft 365 pour contourner le MFA, dont je vous parlais en juillet dernier. Si vos utilisateurs n'ont pas besoin de ce flux, Microsoft recommande de le bloquer partout où c'est possible. Une stratégie d'accès conditionnel Entra ID s'en chargera de façon efficace.
Enfin, une campagne hispanophone du 21 septembre (plus de 56 000 utilisateurs dans plus de 8 100 organisations) distribuait le malware Agent Tesla via des archives RAR déguisées, depuis un domaine qui passait SPF, DKIM et DMARC. Authentifié ne veut pas dire légitime.
Consultez le rapport de Microsoft via cette page.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.