Ni mot de passe, ni MFA : comment des centaines de tenants Microsoft 365 ont été ouverts via ConnectWise
Un identifiant volé chez ConnectWise a ouvert l'accès à des centaines de tenants Microsoft 365, en accès direct, sans aucune authentification multifacteurs à contourner. Si vous avez un tenant, voici ce que vous devez vérifier en urgence.
Le service ConnectWise Cloud Backup, anciennement SkyKick Cloud Backup, est à l'arrêt depuis le 17 octobre 2026. Apprécié des MSP pour sauvegarder les données Microsoft 365 de leurs clients, il a été utilisé comme porte d'entrée par un attaquant. En effet, dans un nouvel avis de sécurité, ConnectWise évoque un accès non autorisé à des identités d'application de son environnement Cloud Backup. De son côté, Microsoft Threat Intelligence parle, dans une publication sur X, d'une attaque active sur la chaîne d'approvisionnement.
Pour rappel, ce type de solution repose sur une application multi-tenant enregistrée dans Entra ID. Un administrateur lui accorde des permissions d'application, sans utilisateur connecté, pour lire et restaurer les boîtes aux lettres, ainsi que les données de OneDrive, SharePoint et Teams. L'application prouve son identité avec un secret ou un certificat détenu par l'éditeur... et ce même identifiant fonctionne dans tous les tenants qui ont donné leur consentement. C'est tout le problème.
Un script, une adresse IP et des centaines de tenants
Grâce à un seul identifiant volé, il est alors possible de cibler X tenants Microsoft 365. C'est d'ailleurs ce qu'il s'est passé, d'après un rapport publié par Huntress. En effet, les chercheurs d'Huntress expliquent que l'identité de l'application a obtenu des jetons Microsoft Graph depuis l'adresse 144.172.64[.]128 (hébergeur RouterHosting), le 15 octobre entre 06h13 et 08h34 UTC.
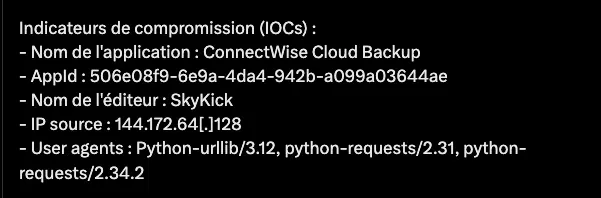
Source : X / Microsoft
Les tenants ont été visés un par un, à quelques secondes d’intervalle et dans l’ordre de leur identifiant (GUID) : la signature d’un script qui déroule une liste de cibles de façon séquentielle. Le type d’authentification relevé dans les journaux montre que l’identifiant utilisé appartient à ConnectWise, et non à ses clients. Autrement dit, le problème se situe côté éditeur. “Rien de ce qu’un client a fait dans son environnement n’aurait pu le produire.”, souligne Huntress.
Rien que le 16 octobre au soir, Huntress affirmait que 162 tenants Microsoft étaient touchés. La campagne s'est intensifiée, car dans une mise à jour du 17 octobre, Huntress indique avoir repéré près de 1 000 tenants Entra ayant reçu des tentatives de connexion depuis cette IP, dont plus de 300 réussies.
Mais alors, que permettait cet accès Microsoft 365 sur les tenants ciblés ? D'après Todyl, l'attaquant obtient les mêmes accès que l'application de sauvegarde : "Cet accès a hérité du consentement existant de l'application, qui autorise l'accès en lecture et en écriture aux e-mails et à leurs pièces jointes (accès complet à la boîte de réception via Exchange Web Services), aux fichiers OneDrive et SharePoint, ainsi qu'aux discussions Teams, y compris la possibilité de restaurer des données."
Todyl n'a pas observé de modifications dans le service de gestion des identités Entra ID. De son côté, Huntress affirme que sur un tenant, l'application ConnectWise Cloud Management - MS Teams s'est attribué le rôle d'administrateur général, puis a ajouté des secrets clients à deux autres applications, dont celle de Huntress elle-même. Le tout en cinq minutes environ, avec des secrets valables jusqu'en 2028.
Ce que ConnectWise a fait, et ce qu'il vous reste à faire
D'après sa page de statut, ConnectWise a désactivé sept identités d'application le 17 octobre à 07h00 UTC et révoqué les certificats des connexions concernées. Actuellement, la situation est critique : les sauvegardes ne tournent plus, la restauration est indisponible et rien n'indique quand le service sera remis en ligne. Les archives resteraient chiffrées et isolées, d'après l'éditeur. "Les jetons d'accès émis précédemment peuvent rester utilisables jusqu'à leur expiration ou leur invalidation", précise ConnectWise.
Dans tous les cas, même si ConnectWise a stoppé l'hémorragie, cela ne supprime pas les actions déjà effectuées auprès de certains tenants ciblés.
Donc, si vous utilisez un produit SkyKick ou ConnectWise Cloud, voici les vérifications recommandées :
Désactiver sans supprimer : dans les applications d'entreprise d'Entra ID, recherchez l'ID
506e08f9-6e9a-4da4-942b-a099a03644aeet désactivez la connexion dans ses propriétés. Une suppression ferait perdre le consentement. Idem pour les autres applications ConnectWise ou SkyKick.Analyser les connexions de l’application : dans les journaux de connexion d’Entra ID (Monitoring > Sign-in logs), ouvrez l’onglet Service principal sign-ins et filtrez sur l’ID de l’application. L’onglet affiché par défaut, celui des connexions des utilisateurs, ne montre pas ces événements. Toute IP hors des plages Microsoft doit vous alerter.
Auditer les secrets et certificats : supprimez tout identifiant ajouté depuis le 13 octobre que vous n'avez pas créé, sur toutes vos applications.
Vérifier les rôles et l'accès conditionnel : retirez les rôles non voulus attribués à ces applications et revoyez leurs exclusions.
Inspecter Exchange Online : cherchez les transferts, règles et délégations suspects.
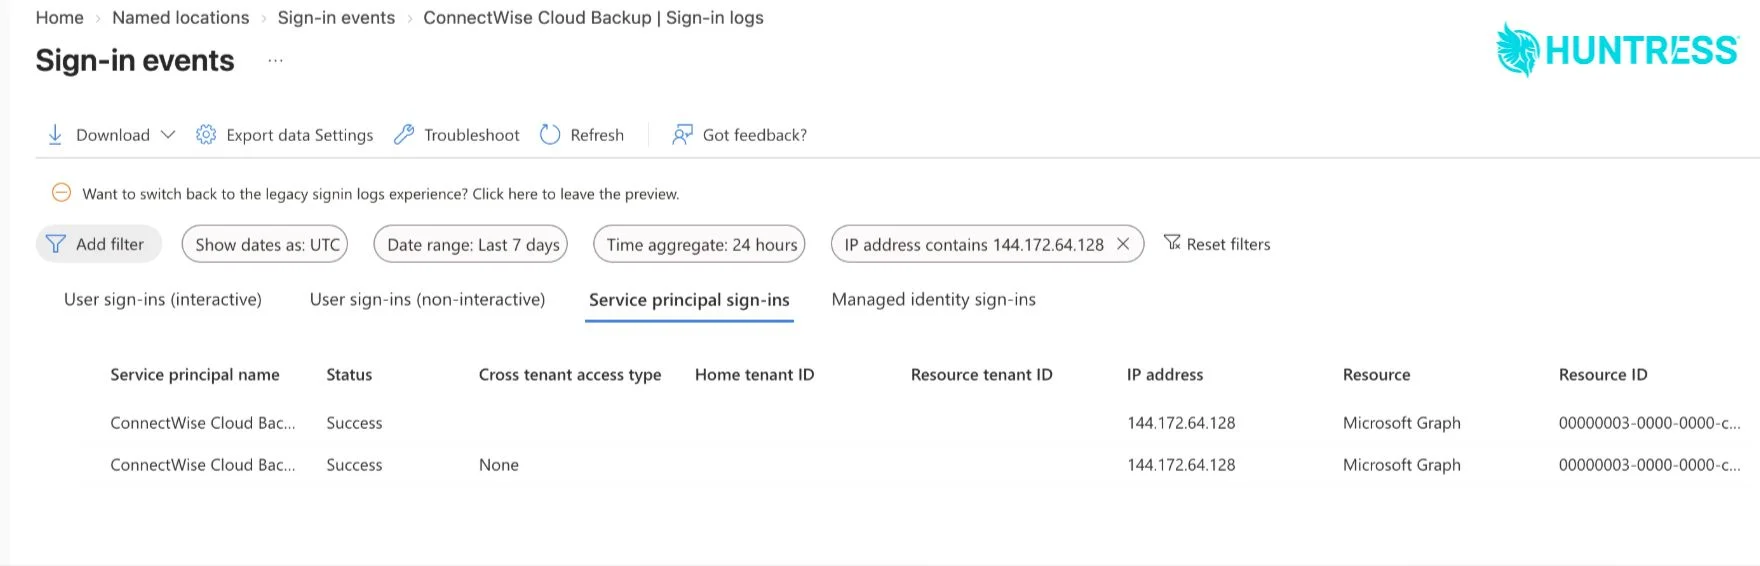
Source : www.huntress.com
Une application de sauvegarde doit pouvoir tout lire. Ses identifiants valent donc ceux d'un administrateur, sans la protection du MFA. Et dans un cas comme celui-ci, pour les MSP, l'effet est démultiplié. Ce que je veux vous dire aussi, c'est que si vous avez délégué la sauvegarde de votre tenant à un prestataire et que vous ignorez quelle est la solution utilisée, il est temps de lui poser la question.
Qu'en pensez-vous ?
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.