NGINX2Root : deux failles critiques permettent de prendre le contrôle d’un serveur NGINX
Vous utilisez NGINX en tant que serveur web ou reverse proxy avec HTTP/2 activé ? Deux failles critiques, CVE-2026-123007 et CVE-2026-123633, permettent à un attaquant non authentifié d'exécuter du code à distance. La première est présente depuis l'arrivée de HTTP/2 dans NGINX, soit en 2015, et touche même un serveur qui se contente de servir des fichiers statiques. Voici l'essentiel à savoir sur ces failles surnommées NGINX2Root !
En ce mercredi 18 novembre 2026, F5 a publié des correctifs pour deux vulnérabilités identifiées dans la gestion du protocole HTTP/2, au sein de NGINX et NGINX Plus. Dans le même temps, Nir Ohfeld et Tomer Schwartz, chercheurs chez Wiz Research, ont détaillé ces deux failles dans un article publié sur le blog de Wiz. Elles héritent toutes les deux d'un score CVSS 4.0 de 9,2 sur 10, donc il s'agit de failles critiques.
Ce n'est pas la première alerte de l'année 2026 pour NGINX. En mai dernier, on avait eu le droit à la faille NGINX Rift (CVE-2026-42945), restée 18 ans dans le code de NGINX, qui avait été exploitée par des attaquants quelques jours après sa divulgation. Et la semaine dernière, c'était au tour d'Apache de patcher une faille critique dans son module HTTP/2.
HTTP/2 : deux failles, deux scénarios d'attaque
Les deux vulnérabilités sont associées à des erreurs de gestion de la mémoire, mais elles ne se déclenchent pas dans les mêmes conditions. D'ailleurs, la CVE-2026-123007 me semble la plus préoccupante des deux, car elle ne dépend pas d'une configuration particulière.
Mais alors, que se passe-t-il exactement ? Pour la CVE-2026-123007, il faut s'intéresser au contrôle de flux de HTTP/2, c'est-à-dire le mécanisme qui limite la quantité de données qu'un serveur peut envoyer à un client avant d'attendre son feu vert. Quand un stream est annulé, NGINX restitue le crédit d'envoi non utilisé, sans vérifier qu'il ne dépasse pas le plafond prévu par le protocole HTTP/2.
Voici ce qui se passe ensuite : le compteur de crédit finit par dépasser sa valeur maximale. Quand le client envoie une trame WINDOW_UPDATE (le message qui accorde du crédit supplémentaire), le calcul de vérification déborde : au lieu de bloquer, il laisse passer une taille invalide. NGINX s’en sert alors pour copier des données au-delà de la zone mémoire prévue, au moment de les envoyer chiffrées en TLS.
Cette faille touche NGINX depuis la version 1.9.5, à savoir la toute première à prendre en charge HTTP/2. Un serveur 64 bits avec Nginx qui sert du contenu en HTTPS est vulnérable. "Nos tests de la CVE-2026-123007 ont démontré une exécution de code sur un serveur NGINX qui sert de simples fichiers statiques.", précisent les chercheurs de Wiz. Pour l'exploiter, l'attaquant doit tout de même envoyer un grand nombre de trames WINDOW_UPDATE à destination du serveur ciblé.
La CVE-2026-123633, présente depuis la version 1.19.7, est une faiblesse de type use-after-free (utilisation d'une zone mémoire déjà libérée). Lorsqu'un worker NGINX manque de connexions disponibles (directive worker_connections), il ferme des connexions jugées inactives pour en récupérer. Le problème, c'est qu'une connexion HTTP/2 inactive reste marquée comme récupérable même lorsqu'une nouvelle requête démarre. NGINX peut donc la fermer en pleine requête, et si la création de la trame GOAWAY (le message qui annonce la fermeture) échoue, la mémoire est libérée alors que la requête l'utilise encore. D'après F5, cette faille ne concerne que NGINX utilisé en reverse proxy.
Dans les deux cas, la fonction ASLR ne suffit pas à protéger le serveur. En effet, les chercheurs expliquent que ces failles permettent de lire la mémoire avant de passer à l'exécution de code. Wiz affirme avoir développé des exploits fonctionnels pour ces deux failles, mais rassurez-vous : ils ne seront pas publiés.
D'un côté, il vaut mieux.... Xint a recensé 56,7 millions d'hôtes NGINX sur Shodan au 10 novembre 2026. Parmi les 11,94 millions qui affichent leur numéro de version, 98,9 % utilisent une version vulnérable à la CVE-2026-123007. Alors, oui, ces chiffres ne disent pas combien de ces serveurs ont HTTP/2 activé, mais certains outils l'activent par défaut. C'est le cas de Passbolt : dans son alerte de sécurité, l'éditeur du gestionnaire de mots de passe prévient que les instances auto-hébergées sont concernées, car sa configuration standard active HTTP/2. Cette faille de sécurité pourrait donc faire très mal si elle venait à être exploitée.
Comment protéger vos serveurs NGINX ?
La priorité, c'est de passer sur une version corrigée, en commençant par les serveurs exposés sur Internet. C'est d'ailleurs la première recommandation évoquée dans l'avis de sécurité du CERT-EU. Voici les versions à installer :
NGINX Open Source : la version 1.30.7 (branche stable) ou la version 1.31.9 (branche mainline).
NGINX Plus : la version 37.0.8.1 ou 37.3.0.1, qui corrigent les deux failles. Les versions 37.0.7.1 et 37.2.0.1 ne corrigent que la CVE-2026-123633, et les anciennes versions R3x n'ont pas de correctif : il faut migrer vers une version 37.x.
F5 a publié un bulletin de sécurité pour chaque faille (CVE-2026-123007 et CVE-2026-123633), et les versions corrigées sont disponibles sur la page de téléchargement de nginx.org. Vous avez aussi un site dédié à ces failles mis en place par Xint : nginx2root.com.
Néanmoins, à l'heure où je rédige cet article, les paquets Nginx patchés pour les principales distributions Linux ne sont pas encore disponibles (notamment Debian, Ubuntu, Red Hat). À ce sujet, Xint rappelle que les distributions peuvent intégrer le correctif sans changer le numéro de version affiché par nginx -v : c'est donc la version complète du paquet qu'il faudra comparer au bulletin de sécurité correspondant à votre distrib.
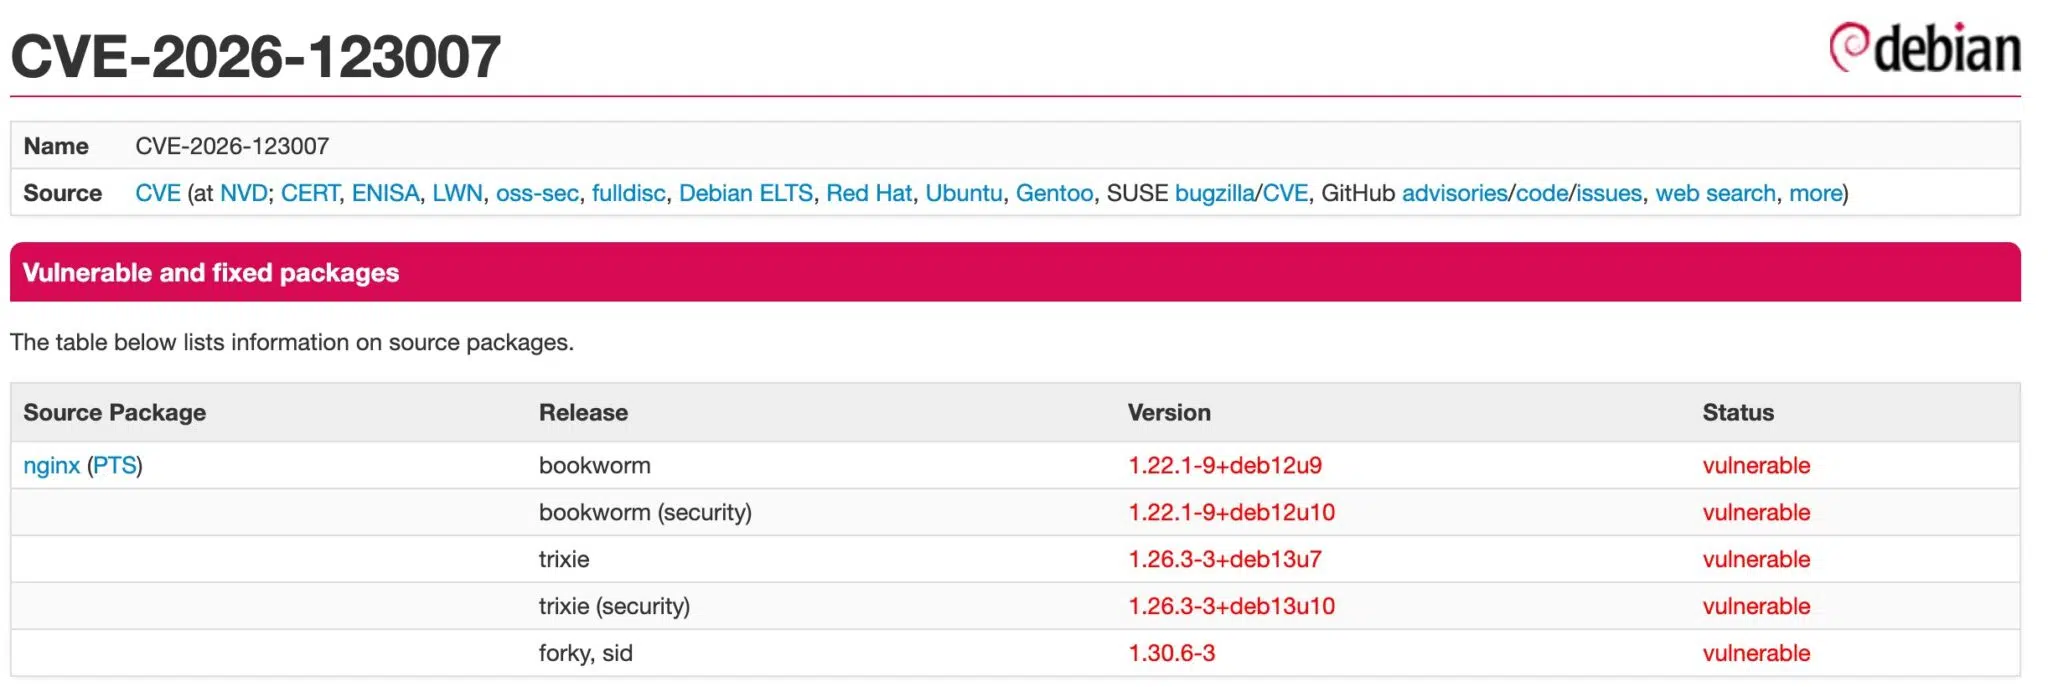
Si vous ne pouvez pas mettre à jour tout de suite, la solution de contournement consiste à désactiver HTTP/2 sur les blocs server concernés :
Désactiver HTTP/2 sur NGINX 1.25.1 et plus récent : ajouter la directive
http2 off;et retirer le paramètrehttp2des directiveslisten.Désactiver HTTP/2 sur les versions antérieures : retirer le paramètre
http2des directiveslisten.
Pensez à réactiver HTTP/2 une fois la version corrigée en place.
Mais attention, au-delà de ces deux vulnérabilités surnommées NGINX2Root, Xint a découvert également trois autres failles de sécurité. Et celles-ci ne sont pas liées à HTTP/2, donc ça ne vous protégera pas complètement. Ces vulnérabilités supplémentaires concernent le résolveur DNS de NGINX, HTTP/3 utilisé en reverse proxy et le proxy de messagerie. Seule la mise à jour de sécurité corrige toutes ces failles.
Pour le moment, aucune exploitation dans la nature n'a été signalée, mais ne traînez pas. Bon courage pour patcher !
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.