NAS Synology : une vague d’attaques du ransomware C3RB3R, voici comment vous protéger
Des fichiers renommés en .L0CK3D et une note read-me3.txt dans chaque dossier : depuis quelques jours, de nombreux propriétaires de NAS Synology découvrent leurs données chiffrées par le ransomware C3RB3R. Synology a lancé une nouvelle alerte aujourd'hui. Voici ce que l'on sait.
Ces derniers jours, les signalements se sont multipliés à propos de tentatives de compromission de NAS Synology, principalement sur des forums chinois, avant d'être confirmés le lendemain par un éditeur chinois. En effet, commençons par évoquer le bulletin publié par 360 le 29 octobre 2026 : cette organisation reçoit des demandes d'aide liées à des NAS Synology depuis début octobre. L'éditeur chinois attribue ces attaques à C3RB3R, une variante de Cerber, une famille de ransomware qui s'en prend aux NAS d'une façon générale depuis plusieurs années.
Lorsqu'un NAS est chiffré par ce ransomware, voici ce qu'il se passe : le malware chiffre les fichiers avec ChaCha8, protège les clés avec RSA-2048, ajoute l'extension .L0CK3D (ou .LOCK3D selon les rapports) et dépose une demande de rançon nommée read-me3.txt, qui renvoie vers un site Tor.
Des failles de 2026... et peut-être une de 2024
Pour 360, le point d'entrée pour compromettre DSM, ce sont les vulnérabilités CVE-2026-13639 et CVE-2026-13684, deux failles critiques (score CVSS de 9,8) corrigées par Synology le 18 septembre 2026 (voir le bulletin Synology-SA-26:13). Exploitables à distance et sans authentification, elles permettent de lire et d'écrire des fichiers arbitraires. Synology n'indique aucune mesure d'atténuation : seule la mise à jour protège. Il s'avère qu'un mois plus tard, de nombreux appareils ne sont pas encore patchés, et sont donc vulnérables.
Les NAS restés sur une ancienne version de DSM sont aussi exposés à une faille beaucoup plus ancienne : la CVE-2024-10441, détaillée dans ce bulletin Synology. Découverte lors du Pwn2Own 2024 et corrigée fin 2024, elle permet une exécution de code à distance sans authentification (CVSS de 9,8). Si je vous en parle aujourd'hui, c'est parce que Synology a émis une alerte par e-mail ce matin et qu'elle pointe vers ce bulletin.
"Synology a identifié des acteurs malveillants exploitant une vulnérabilité corrigée en décembre 2024 afin de cibler les appareils exécutant des versions obsolètes de DSM. Ces attaques visent à chiffrer les données et à extorquer une rançon.", peut-on lire.
Il semblerait qu'il y ait encore de l'activité autour de cette vulnérabilité, comme le prouve ce PoC publié il y a quelques jours sur GitHub. Cette page apporte des précisions techniques, notamment en expliquant comment le champ « nom d'utilisateur » de la page de connexion de DSM permet d'injecter des variables d'environnement dans un démon exécuté en tant que root.
Voici les mesures à appliquer dès maintenant :
Mettre à jour DSM : installez au minimum DSM 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 ou 7.2.1-69057-12, selon votre version principale de DSM. La mise à jour, c'est la priorité.
Couper l'exposition directe à Internet (à moins de savoir exactement ce que vous faites !) : supprimez les redirections de ports vers l'interface DSM et passez par un VPN pour l'accès distant, par exemple en connectant votre NAS Synology à un réseau Headscale avec le client Tailscale.
Mettre à jour les paquets : PHP, Mail Station, Synology Calendar, etc. Supprimez ceux qui ne servent plus.
Durcir les comptes : désactivez le compte admin par défaut, activez la double authentification et le blocage automatique des adresses IP.
Protéger les données : activez les instantanés avec protection contre la modification sur les dossiers partagés et conservez au moins une sauvegarde hors ligne. Un NAS, même avec un espace de stockage en RAID, n'est pas une sauvegarde.
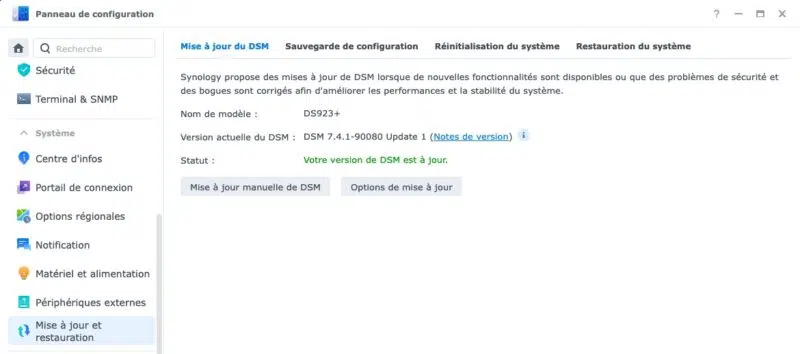
J'en profite également pour indiquer que Synology a fait le nécessaire à propos des failles PHP2Shell, avec plusieurs paquets mis à jour. Les détails sont disponibles sur cette page.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.