Moins d’un PC Windows sur deux patché en 2 semaines, et c’est risqué avec l’IA !
Selon Microsoft, moins d'un appareil Windows sur deux en entreprise installe le patch de sécurité en deux semaines. Ce ne serait pas assez rapide, notamment à cause de l'IA. Je vous explique pourquoi.
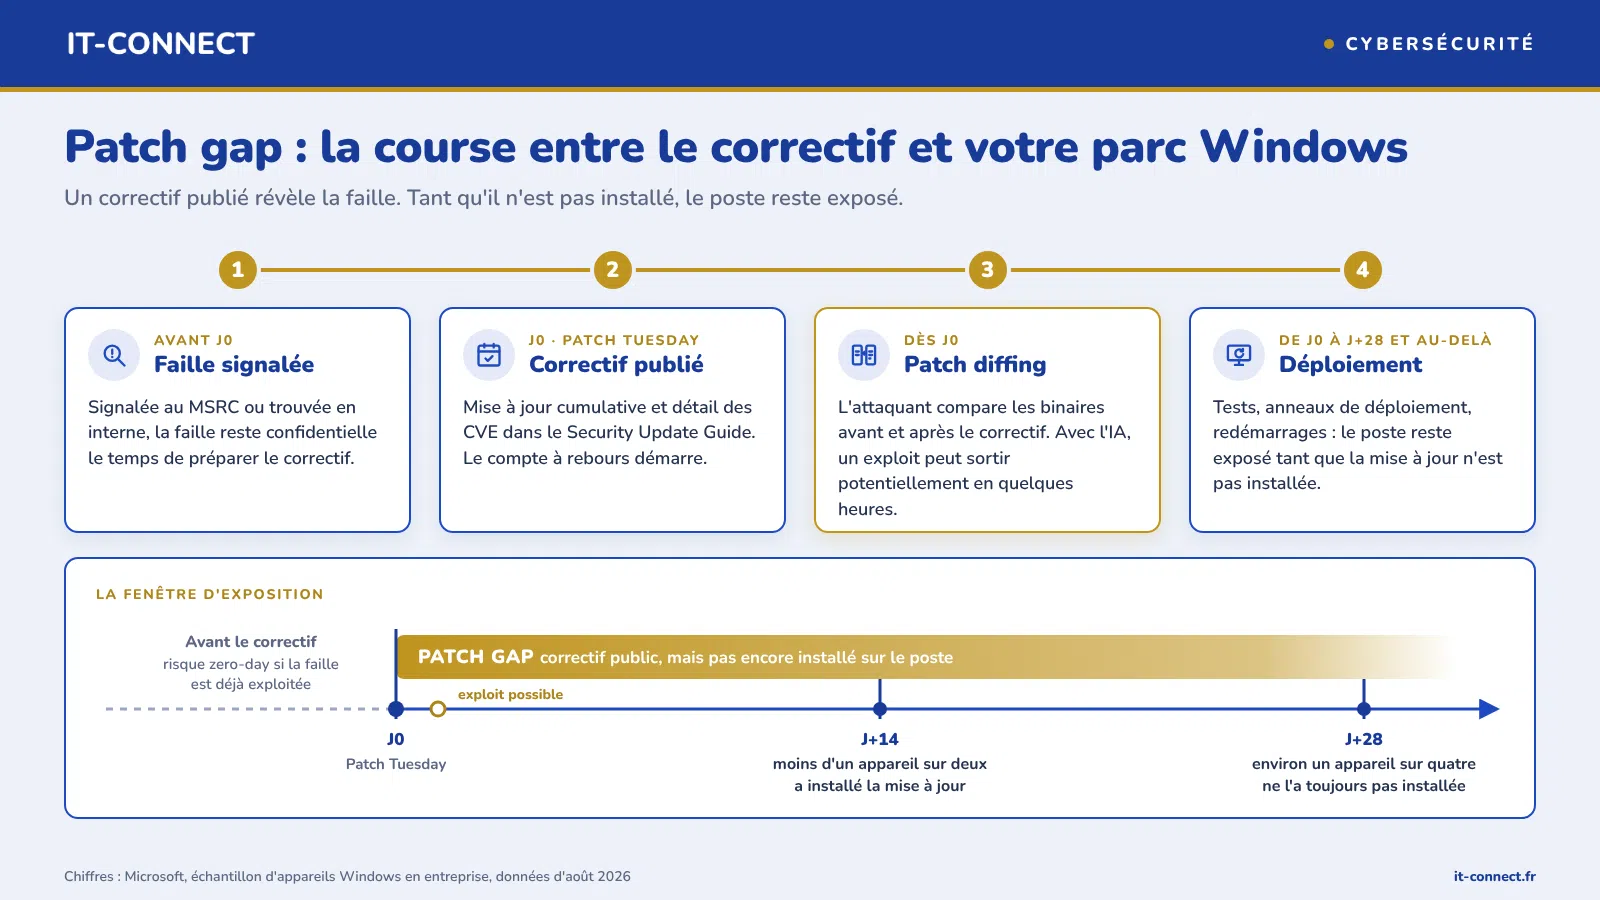
Il y a quelques jours, Microsoft a publié un article consacré à la gestion des vulnérabilités à l'ère de l'IA. Il y a, en effet, une réalité qu'il est important de rappeler : l'IA accélère la découverte des failles des deux côtés. Elle aide les défenseurs à trouver des failles et à les corriger plus tôt. Mais, à l'inverse, elle aide aussi les attaquants à analyser un correctif publié pour remonter jusqu'à la faille, et à produire un exploit, et cela avant même que le patch soit largement déployé auprès des utilisateurs. Et d'après Microsoft, cela nécessite uniquement quelques heures dans certains cas, selon Microsoft.
La firme de Redmond rappelle que la mise à jour de sécurité d'octobre 2026 a corrigé plus de 1 100 failles rien que pour Windows. "Un nombre plus élevé de CVE ne signifie pas que Windows est devenu moins sûr. Cela signifie que davantage de vulnérabilités ont été découvertes et corrigées.", affirme Microsoft. L'argument se tient... à condition que les correctifs arrivent réellement sur les machines.
Pour identifier autant de failles de sécurité dans ses produits, Microsoft s'appuie sur l'IA, et plus précisément sur MDASH, un système constitué de plusieurs agents IA spécialisés chargés de scanner le code. L'IA aide aussi à corriger les vulnérabilités : évaluer l'impact, identifier les versions touchées, repérer des variantes, et effectuer les tests de régression (ce n'est pas toujours une réussite). Pour autant, Microsoft insiste sur le fait que les ingénieurs restent responsables des décisions finales.
Le maillon faible : le déploiement en entreprise
Dans son article, Microsoft affirme que sur un échantillon de postes Windows en entreprise (données d'août 2026), moins de la moitié avaient installé la mise à jour de sécurité deux semaines après sa sortie. Et environ un sur quatre ne l'avait toujours pas fait au bout de quatre semaines.
Pour la firme de Redmond, ce n'est pas un délai acceptable. Pour appuyer ses propos, Microsoft cite une étude d'Anthropic publiée le 8 juin 2026 sur les failles N-day, c'est-à-dire déjà divulguées publiquement mais patchées seulement sur une partie des appareils. Selon Anthropic, Claude Mythos (Preview à l'époque) avait produit 8 chaînes d'exploitation complètes jusqu'aux privilèges SYSTEM à partir de 21 correctifs du noyau Windows de janvier et février 2026, pour environ 2 000 dollars de crédits d'API en moyenne par élévation de privilèges. C'est d'ailleurs ce même phénomène qui a poussé Mozilla à vouloir décaler la publication des correctifs de Firefox par couche de défense, pour que leurs patch gaps ne se chevauchent pas. Le patch gap, c'est en effet une vraie menace à l'heure actuelle, en grande partie à cause de l'IA.
"Les mises à jour de sécurité de Windows étant cumulatives, la priorisation doit déterminer quels appareils sont mis à jour en premier, et non quels correctifs sont déployés.", précise Nuno Costa de chez Microsoft.
Entre stabilité et sécurité, les équipes doivent choisir
Installer les mises à jour Windows dans l'heure qui suit leur mise en ligne, c'est probablement le rêve de tous les DSI. Mais, la réalité est tout de même différente. Il suffit de regarder l'actualité autour de Windows depuis plusieurs années. Si l'on met de côté les nouveautés, il y a surtout des articles pour évoquer :
Les mises à jour en elles-même,
Les failles de sécurité,
Les problèmes liés aux dernières mises à jour.
Les équipes techniques doivent donc faire un choix entre stabilité et sécurité. Installer les dernières mises à jour dès leur sortie, cela revient à essuyer les plâtres, comme on dit... Et surtout, à la clé, il peut y avoir un impact énorme sur la production des entreprises impactées. Donc si Microsoft veut que les entreprises soient plus réactives, cela doit être associé à des mises à jour plus qualitatives.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.