Microsoft Perception : les agents IA spécialisés dans la cybersécurité sont disponibles !
Trier les alertes, enquêter sur une attaque, tester une application web, préparer les correctifs : c’est le travail que Microsoft veut confier à des équipes d’agents IA avec Microsoft Perception. Dévoilé en juillet sous le nom de Project Perception, ce système de cybersécurité intégré à Microsoft Defender passe en disponibilité générale à l’occasion de l'Ignite 2026. Voici ce qu’il faut savoir.
À l'occasion de l'événement Microsoft Ignite 2026, Satya Nadella a présenté en personne Microsoft Perception, une nouveauté phare autour de l'IA et de la cybersécurité. J'en avais entendu parler cet été sous le nom de Project Perception (notamment quand Microsoft a dévoilé son modèle MAI-Cyber-1-Flash), mais désormais, c'est une solution officielle et elle est déjà disponible.
"À Microsoft Ignite, Project Perception devient Microsoft Perception et sera disponible de manière générale", annonce Microsoft.
Microsoft Perception repose sur des équipes d'agents IA spécialisés en cybersécurité qui se répartissent le travail, comme le feraient une Red Team et une Blue Team. Donc, vous avez les agents rouges destinés à chercher et à valider les chemins de compromission, tandis que les bleus trient les alertes et enquêtent sur les attaques. Enfin, les agents verts identifient là où l'exposition est prioritaire afin de coordonner la correction (phase de remédiation).
Il faut voir Microsoft Perception comme un service qui s'appuie sur les signaux de Microsoft Defender (mais pas seulement) pour automatiser une partie du travail des équipes de sécurité (y compris les SOC) : tri des alertes, enquêtes, tests d'intrusion et correction des vulnérabilités.
Si Microsoft a imaginé et créé Microsoft Perception, c'est en partant de ce constat : les attaques vont plus vite, alors que la défense traite encore les alertes une par une (c'est plus ou moins vrai selon les outils utilisés). Microsoft veut donc des agents qui travaillent en continu, mais "avec les humains aux commandes", pour reprendre la formule officielle.
Le travail des agents IA est organisé en playbooks : ils correspondent à des scénarios construits autour d'un objectif. Il y a des playbooks existants, ainsi que ceux que vous pouvez mettre en place en décrivant votre besoin.
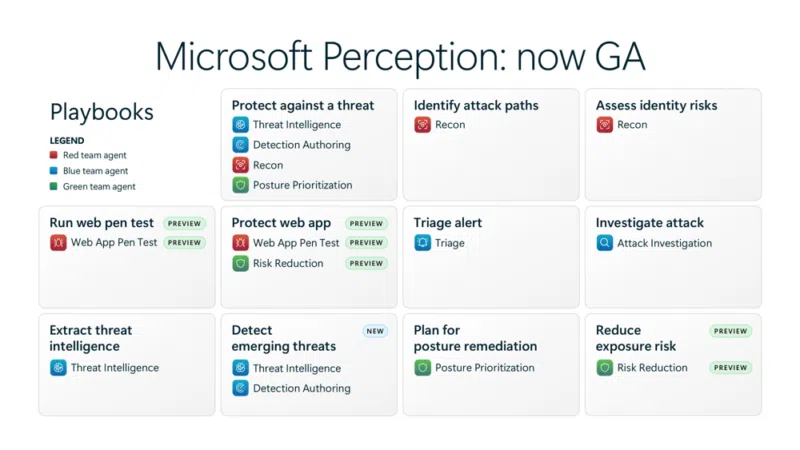
Triage, investigation, détection : la blue team IA monte en puissance
Côté défense, Microsoft met en avant deux agents et un mode de déclenchement automatique, afin d'épauler au quotidien les équipes souvent noyées par les alertes :
Triage Agent : d'après Microsoft, il peut désormais trier environ 80 % des alertes d'une file Microsoft Defender typique, en rendant un verdict accompagné de son raisonnement. Ce chiffre repose sur l'analyse d'environ 8 millions d'alertes issues des différentes briques de Defender (identité, endpoint, messagerie et collaboration, applications cloud, sécurité cloud).
Attack Investigation Agent : il prend le relais sur les menaces confirmées. Il raisonne à travers les postes de travail, les identités, la messagerie, l'Active Directory et les ressources cloud, y compris des activités qui n'ont généré aucune alerte. Il reconstitue la chronologie de l'attaque, identifie les actifs compromis et recommande des réponses priorisées, comme le confinement d'un compte ou l'isolement d'un appareil.
Déclenchement automatique : des déclencheurs peuvent lancer automatiquement les playbooks de ces deux agents. En théorie, le travail peut donc commencer avant même qu'un analyste n'ouvre l'alerte afin de ne pas perdre de temps.
"Le Triage Agent couvre de nombreux incidents, réalise les analyses et met les bonnes menaces à disposition des analystes.", témoigne Karsten Bode, architecte sécurité IT chez TÜV SÜD, dans un témoignage relayé par Microsoft.
Perception sort aussi un peu de l'écosystème Microsoft. Autrement dit, il n'en est pas limité, car le Triage Agent accepte les signaux d'Okta et de Salesforce. De son côté, l'Attack Investigation Agent ceux d'Okta et d'AWS, et le Detection Authoring Agent ceux d'Okta, de Salesforce et d'AWS. Microsoft va élargir cette liste dans les prochains mois en nouant des partenariats avec d'autres éditeurs.
Project Perception a également des capacités en matière de threat intelligence, avec le Threat Intelligence Agent. Concrètement, cela peut aider les équipes de sécurité à faire une veille sur les menaces, tout en y passant moins de temps. En effet, cet agent peut transformer un article externe, comme le rapport d'un autre éditeur ou le bulletin d'une agence gouvernementale, en éléments structurés : comportements de l'attaquant, techniques et indicateurs.
Et ça ne s'arrête pas à de l'information, il est également possible de passer à l'action en déclenchant ensuite le playbook Detect emerging threats. Ceci aura pour effet de demander au Detection Authoring Agent de convertir ces informations en recommandations de règles de détection écrites en KQL (le langage de requête de Defender et Sentinel), adaptées au tenant de l'organisation. Et pour aider l'analyste à décider s'il veut la mettre en place ou non, chaque règle est testée sur l'historique des données du tenant, afin d'estimer le volume d'alertes qu'elle générerait. Donc finalement, l'humain n'a qu'à relire tout ça et valider ou non le déploiement.
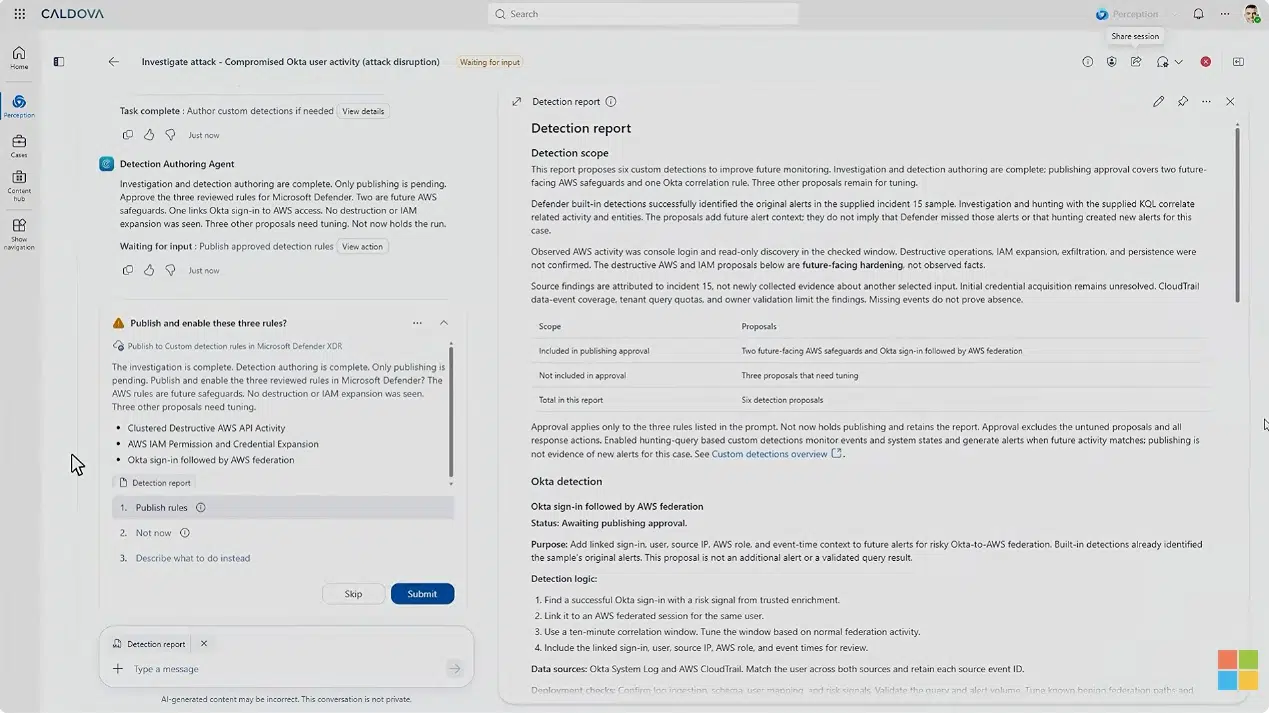
Source : Microsoft
Côté offensif : pentest web et analyse de code
Les agents rouges correspondent à la red team, c'est-à-dire à la cybersécurité offensive. Et à l'occasion de la sortie en GA de Microsoft Perception, ils gagnent un nouveau membre dans leur équipe : le Web App Pen Test Agent, piloté par le playbook Run web pen test. Comme son nom l'indique, il audite une application web, dont le test a été autorisé, avec le point de vue d'un attaquant : authentification, API, injections et logique métier. Pour chaque faiblesse, il fournit des preuves, les URL et points d'API concernés, un niveau de sévérité et une preuve de concept.
Microsoft a également mis au point un playbook nommé Protect web app pour enchaîner les deux étapes : le pentest d'abord, puis la remédiation ensuite. Cette seconde étape s'appuie sur le Risk Reduction Agent destiné à déterminer des recommdations ciblées pour corriger les problèmes de sécurité. Par exemple : des modifications de règles sur le WAF d'Azure Front Door.
MDASH, le système agentique multimodèle de Microsoft qui recherche des vulnérabilités dans le code source, évolue lui aussi :
Gros dépôts : il découpe les dépôts volumineux en unités logiques et les analyse par étapes, avec un suivi de la progression et moins de temps perdu sur les faux positifs.
Nouveaux modèles : il prend en charge MAI-Cyber-1.1-Flash et MAI-Cyber-2, en préversion
Intégration : il s'exécute depuis le portail Microsoft Defender, en ligne de commande ou dans une chaîne CI/CD comme GitHub Actions et Azure DevOps. Les développeurs examinent les correctifs générés en local ou via une pull request automatique.
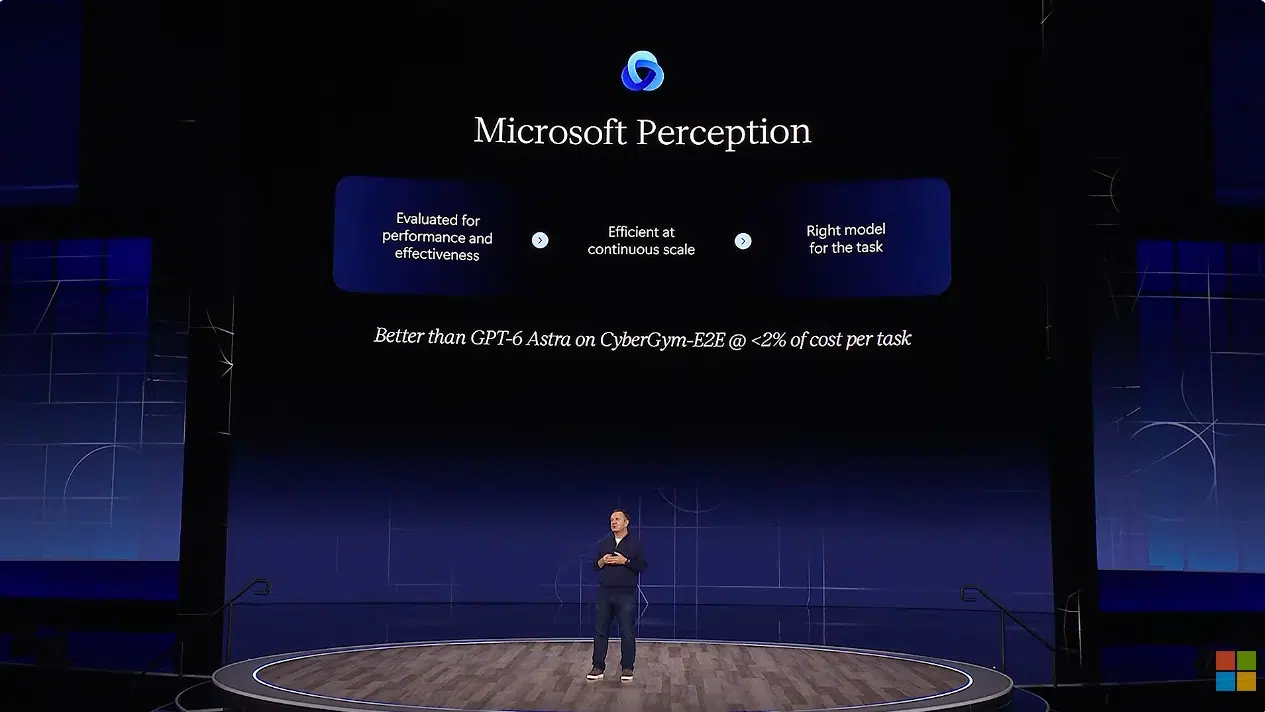
Source : Microsoft
Surface d'attaque, Intune et intégrations : Perception s'étend
Pour réduire la surface d'attaque, Microsoft introduit une page AI Readiness Initiatives. Au lieu d'une longue liste de recommandations de sécurité, vous travaillez par chantiers (les « initiatives »), chacun associé à un objectif précis, avec des actions que les agents peuvent prendre en charge. Un nouveau chantier concerne les mises à jour mensuelles de Windows : les agents aident à identifier les plus urgentes, à planifier leur correction et à suivre l'avancement, mois après mois.
En effet, lorsqu'un correctif est disponible, il peut coordonner son déploiement via Microsoft Intune. Si le correctif ne peut pas être appliqué tout de suite, il peut mettre en place une protection ciblée en attendant. Autrement dit, c'est l'IA qui coordonne le déploiement des mises à jour Windows tout en proposant des alternatives : êtes-vous prêt à ça ?
Côté console Intune, c'est un agent distinct qui prend le relais : le Vulnerability Remediation Agent, détaillé par Microsoft dans un second article. Il croise les vulnérabilités remontées par Defender avec l'inventaire des appareils et des applications, puis propose un plan de remédiation à valider. Les recommandations sont regroupées par action (une seule mise à jour peut corriger plusieurs CVE) et le déploiement se fait par anneaux, c'est-à-dire par vagues successives, en commençant par un groupe pilote. "Rien ne s'exécute sans décision humaine", insiste Microsoft.
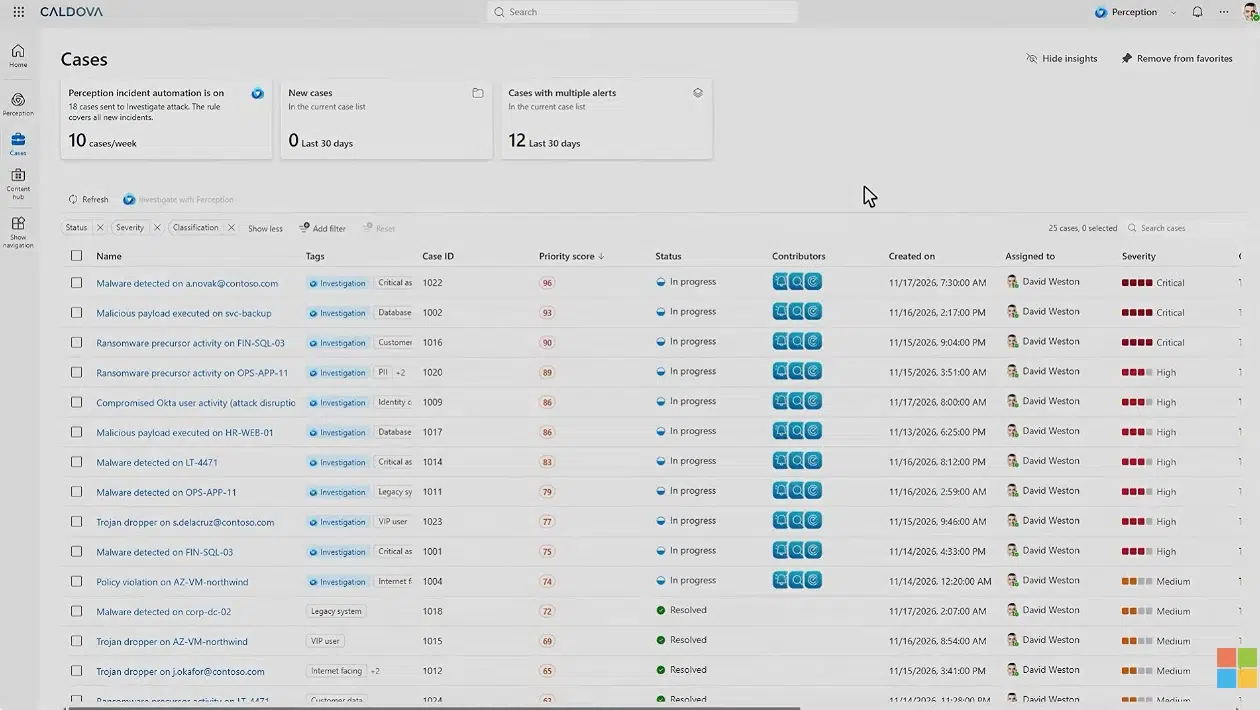
Source : Microsoft
Enfin, deux annonces visent l'intégration dans l'existant :
API et MCP : les playbooks Perception peuvent être lancés depuis un outil de gestion des tickets (ITSM), de centralisation des journaux (SIEM) ou de type SOAR. Cela passe par des API et par MCP, un protocole standard qui permet à d'autres outils et agents IA d'appeler Perception. Les sessions des agents et leurs résultats peuvent ensuite être renvoyés vers ces outils.
Suivi des coûts : des tableaux de bord d'utilisation et un calculateur de coûts donnent de la visibilité sur l'activité des agents et les dépenses associées.
Côté tarif justement, ça donne quoi ? Microsoft indique que Perception est facturé à la consommation, en Security Compute Units (SCU), chaque agent en consommant plus ou moins selon l’intensité de la tâche. Le prix de cette fameuse SCU n’est pas publié : Microsoft vous invite à contacter son service commercial. On peut imaginer que tout ça est coûteux...! Ensuite, pour y accéder, tout se passe dans le portail Microsoft Defender, au sein de la rubrique Perception. Ce serait intéressant de savoir combien coûtera un agent capable de trier environ 80 % d’une file d'attente d’alertes ?
Si vous souhaitez voir une démo, regardez ce passage de la vidéo Microsoft diffusée hier soir.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.