Intune : Microsoft ouvre la gestion des machines Windows Server, en préversion
Vos postes Windows sont gérés dans Intune, mais vos serveurs restent pilotés par GPO, Configuration Manager ou une autre méthode ? La dernière annonce de Microsoft pourrait bien vous amener à revoir vos habitudes : Intune va pouvoir gérer la configuration des machines Windows Server. Voici ce qu'il faut retenir.
À l'occasion de l'événement Microsoft Ignite 2026, l'éditeur américain a dévoilé Windows Server 2028, mais aussi de nouvelles capacités de gestion des serveurs directement intégrées à Intune. Jusqu'ici, les administrateurs pouvaient gérer uniquement les appareils des utilisateurs dans Intune (PC, smartphone, etc.), mais ça, c'était avant.
Dans son article, Arnab Biswas, de Microsoft, explique que la gestion de serveurs Windows Server via Intune peut être pertinente dans plusieurs scénarios : ceux utilisés comme postes de travail (postes d'administration privilégiés, serveurs de rebond, etc.), ceux des succursales et des sites distants, ainsi que les sessions RDSH de bureaux virtuels.
Pour rappel, Windows Server ne prenait pas en charge l'inscription MDM (gestion des appareils mobiles) dans Intune jusqu'ici. Il y a tout de même la gestion de la sécurité via Microsoft Defender for Endpoint, qui permettait d'appliquer les stratégies de sécurité à des serveurs non inscrits. Désormais, le serveur pourra être inscrit dans Intune et géré comme un appareil. "Intune devient une console unique pour les serveurs et les postes Windows", écrit Microsoft. C'est bien résumé.
Ce que permet l'intégration de Windows Server dans Intune
Pour le moment, l'intégration de Windows Server à Intune est en préversion. Pour ceux qui veulent commencer à jouer avec cette nouveauté, deux scénarios sont éligibles : les serveurs joints à Microsoft Entra ID et les serveurs joints à l'Active Directory dans un environnement Microsoft Entra Connect (jonction hybride). D'ailleurs, l'article de Microsoft ne mentionne pas Cloud Sync, qui sait pourtant synchroniser les objets ordinateurs depuis cet été (à tester).
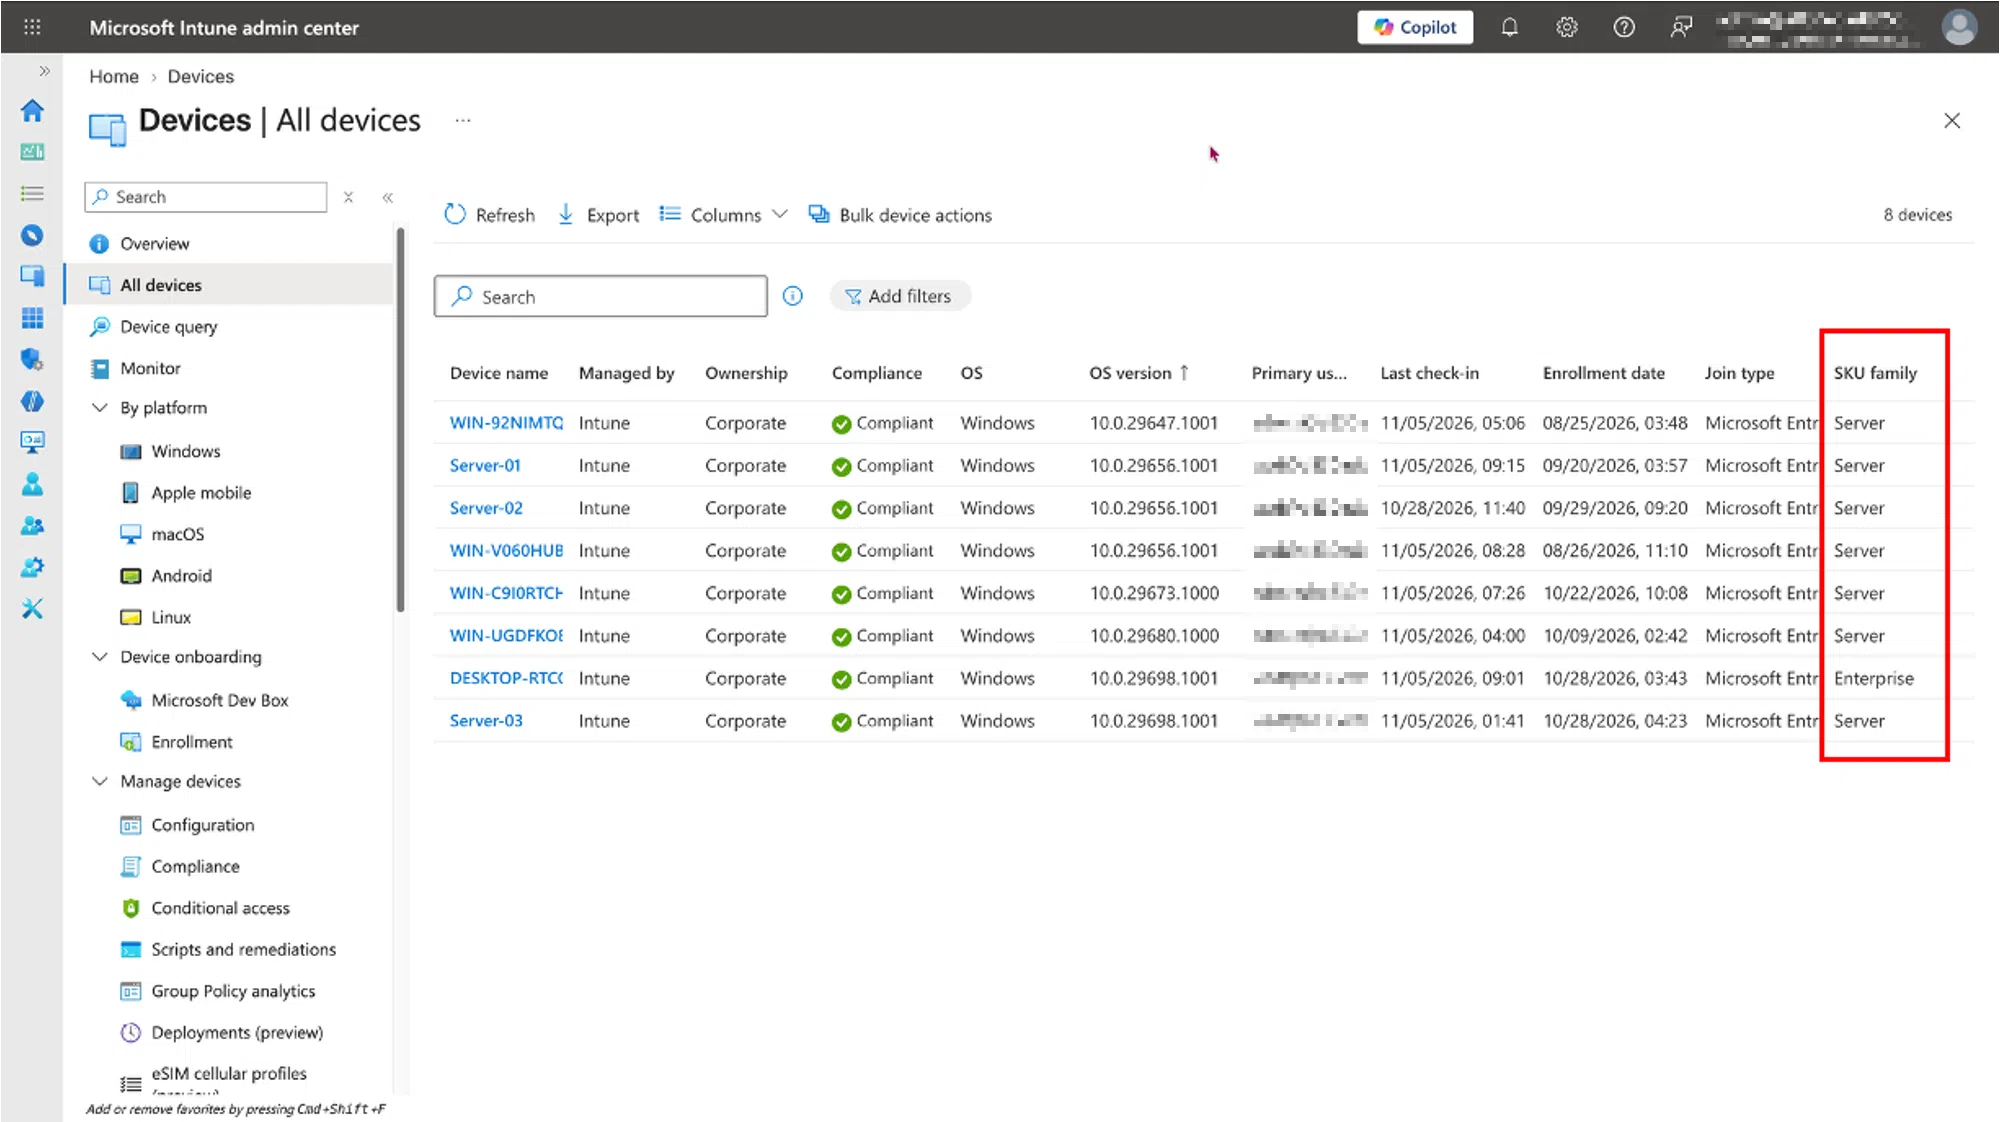
Source : Microsoft
Côté fonctionnalités, voici ce qui est disponible :
Configuration et conformité : les paramètres serveur pris en charge se déploient depuis le catalogue de paramètres. Les serveurs peuvent aussi être évalués par des stratégies de conformité.
Applications : déploiement d'applications Win32, avec suivi de leur état.
Mises à jour : anneaux de mise à jour et fenêtres de maintenance, via Windows Autopatch.
Accès conditionnel : exiger un appareil conforme pour accéder aux ressources protégées, en étendant les stratégies existantes ou en créant des stratégies dédiées aux serveurs.
Ciblage : de nouveaux filtres d'attribution basés sur la propriété
operatingSystemSKU, qui identifie l'édition de Windows, permettent d'inclure ou d'exclure les serveurs. Certaines actions à distance sont aussi disponibles.Bureaux virtuels persistants : dans un environnement Azure Virtual Desktop hybride, une session RDSH (hôte de session Bureau à distance) persistante est gérée comme un appareil, avec application des stratégies utilisateur.
Microsoft recommande plutôt Azure Arc lorsque l'équipe Azure gère à la fois le cloud et les serveurs sur site. Dans tous les cas, Intune et Azure ne doivent pas imposer de stratégies concurrentes sur les mêmes paramètres. Sur un serveur présent sur une infrastructure hybride, la même prudence s'impose à mon sens vis-à-vis des GPO, en particulier quand une GPO et Intune configurent le même paramètre.
Une activation volontaire pour l'inscription des serveurs
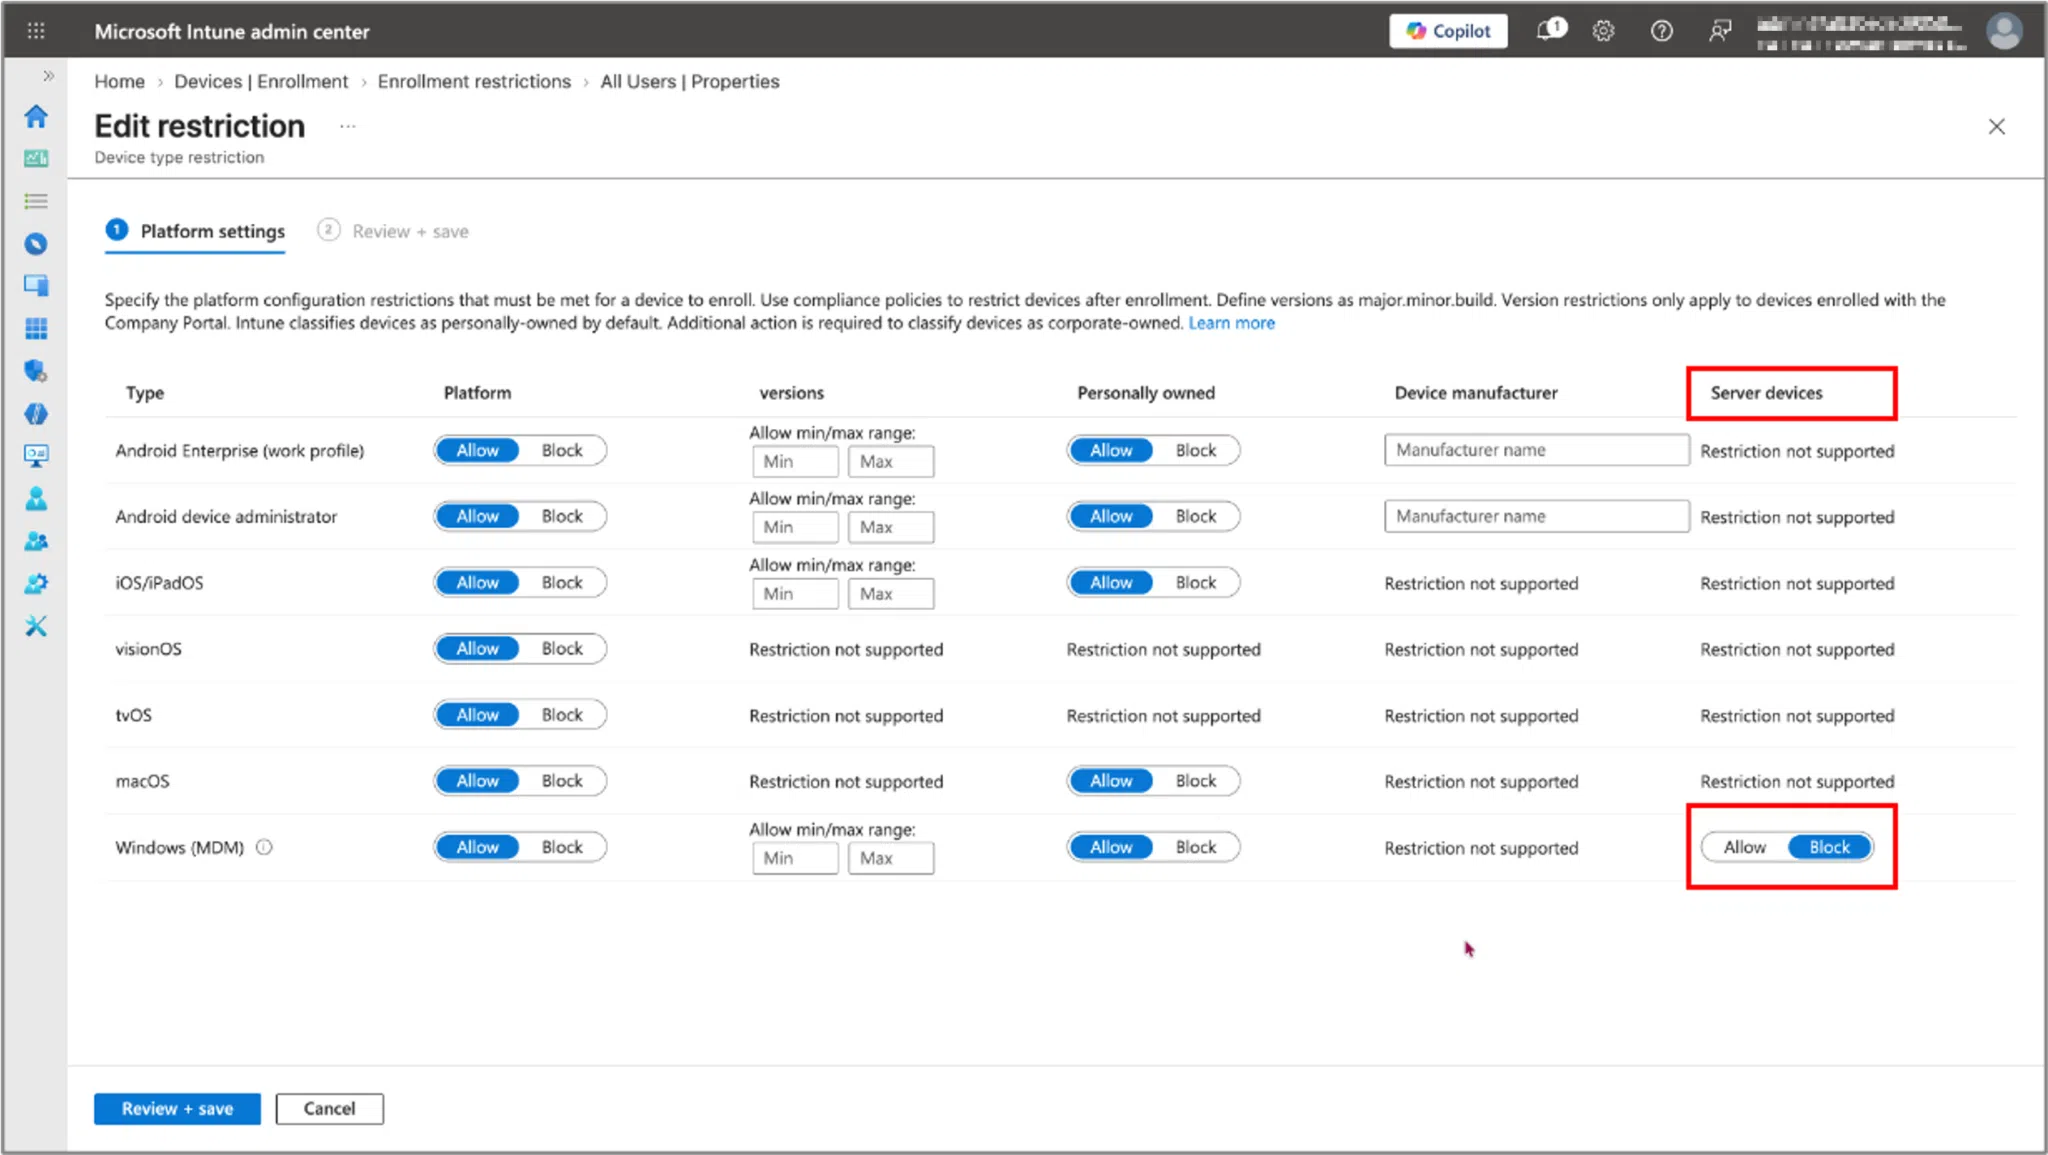
L'inscription des serveurs est bloquée par défaut : comme le montre l'image ci-dessous, c'est à autoriser manuellement via un paramètre dédié au niveau de "Windows MDM". De même, pendant la préversion, vos stratégies de configuration actuelles ne s'appliquent pas aux serveurs tant que vous ne les modifiez pas. Microsoft conseille toutefois de passer en revue vos affectations All devices avant toute inscription. En revanche, les rôles Intune et les balises d'étendue (scope tags) existants s'appliquent aussi aux serveurs (donc attention à la gestion des privilèges).
Source : Microsoft
"Testez les fonctionnalités dans un environnement distinct de celui utilisé pour gérer les appareils en production.", prévient Microsoft. Pour le moment, sur mon tenant, je n'ai pas l'option visible sur l'image ci-dessus. Enfin, Microsoft apporte une autre précision par rapport aux limites de cette préversion : "Cette préversion ne couvre que les scénarios de base. Windows Autopilot ne s'applique pas aux serveurs, et l'inscription exclusivement via MDM, l'inscription groupée ainsi que l'inscription automatique pour les appareils cogérés ne sont pas encore disponibles.", peut-on lire.
Si vous souhaitez tester, vous devez utiliser une version preview de Windows Server : celle de Windows Server 2028, par exemple.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.