Cyberattaque : Air France, IKEA, HSBC, Zoom… De nombreux sites ont servi du code malveillant à leurs visiteurs
Accrochez-vous bien avant de lire ce qui suit : un script Optimizely détourné par des pirates a permis de distribuer du code malveillant auprès des visiteurs du site web d'au moins 178 organisations. Et nous ne parlons pas de petites organisations, car il est question de la BBC, de CNN, d'Air France, de HSBC, de Salesforce ou encore de Zoom. Revenons sur cette cyberattaque importante qui s'est déroulée le lundi 16 novembre 2026.
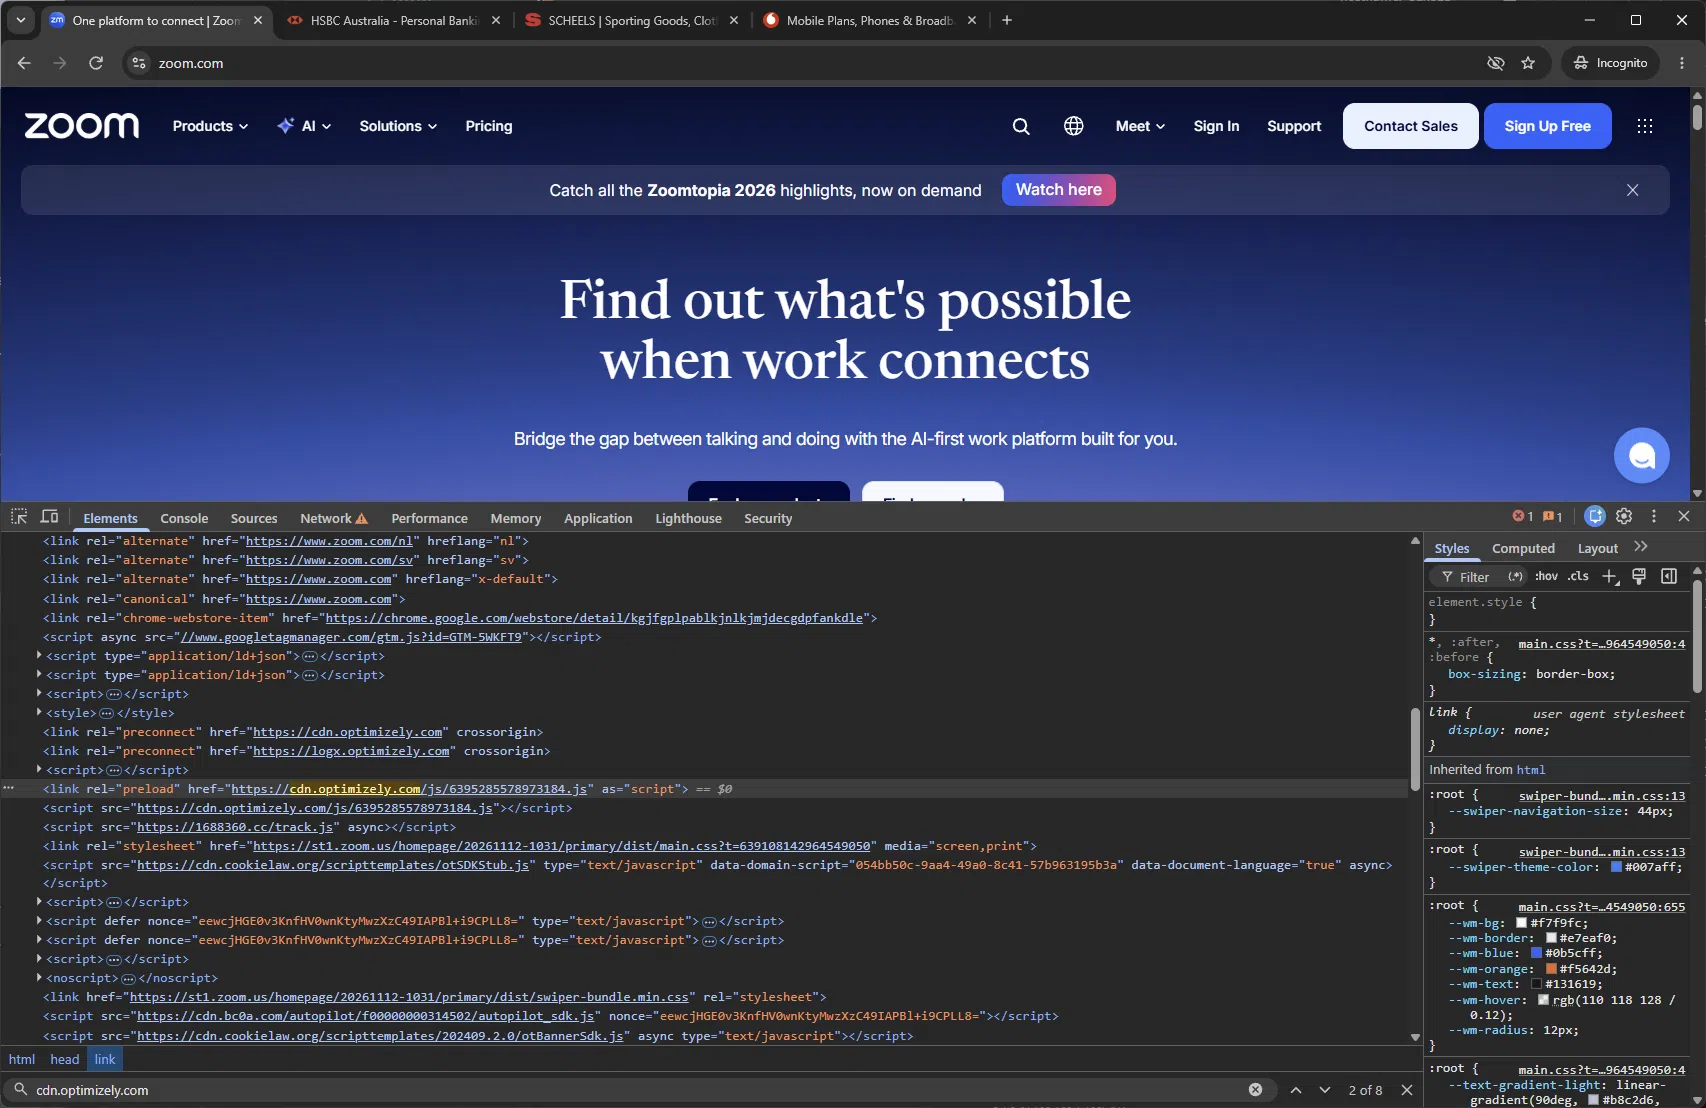
Optimizely est une plateforme d'A/B testing (comparer plusieurs versions d'une page) et de personnalisation. Chaque client ajoute à ses pages un script chargé depuis cdn.optimizely.com. Ce script contient le code d’Optimizely, les tests du client et un champ optionnel nommé Project JavaScript : le code qui y est saisi s’exécute sur chaque page.
C'est ce champ que l'attaquant a modifié. Aucun des sites concernés n'a donc été piraté directement : le code est arrivé par un script de confiance, servi par le domaine d'Optimizely, le tout avec un certificat valide. C'est donc un véritable flux légitime, mais avec du code malveillant en supplément. L'alerte a été lancée par Scott Helme, de Report URI, qui a publié une analyse technique complète de cette campagne, baptisée OPTIMJACK par d'autres chercheurs.
Le bilan : sur 1 611 scripts Optimizely vérifiés, 188 contenaient le code malveillant, pour 178 organisations. Et dans la liste des organisations affectées, il y a du lourd, comme je l'évoquais en introduction, on retrouve notamment : Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax, Transavia, PokerStars, Air France-KLM (dont un domaine airfrance.fr) ou encore le Français Ledger. Sans oublier le site d'Optimizely en lui-même et sa page de connexion. La liste complète est disponible dans le rapport publié par Report URI.
Source : blog.report-uri.com
Cryptomonnaies, cartes bancaires et iPhone : une charge qui a évolué toute la journée
La première injection de code malveillant a été observée à 04h21 UTC (05h21 en France) au sein du script déployé sur le site web de la BBC. À partir de 08h10 UTC, le code injecté a chargé un fichier track.js depuis le domaine 1688360[.]cc, que l'attaquant a reconstruit 26 fois dans la journée.
Cette charge malveillante a donc évolué jusqu'à cumuler quatre fonctions principales :
Détournement de cryptomonnaies : les adresses de portefeuilles (Bitcoin, Ethereum, Solana, etc.) sont remplacées par celles de l'attaquant dans la page, le presse-papiers et les requêtes sortantes.
Vol de cartes bancaires : ajouté à 13h43 UTC, ce module capture le numéro, la date d'expiration et le cryptogramme saisis dans les formulaires du site. Les champs hébergés dans une iframe tierce (Stripe, Adyen) sont épargnés.
Vol de cookies et captures d'écran : quand une adresse est remplacée sur une page évoquant un portefeuille ou un paiement, les cookies lisibles en JavaScript et une capture de la page sont exfiltrés.
Kits d'exploitation iOS : selon la version d'iOS, une iframe cachée charge Coruna (qui vise iOS 13.0 à 17.2.1) ou DarkSword (iOS 18.4 à 18.7). J'ai déjà présenté DarkSword, ce kit capable de pirater un iPhone avec une simple page web et l'exploit Coruna, qui a poussé Apple à patcher d'anciennes versions d'iOS.
On comprend donc que l'attaquant en voulait à votre portefeuille crypto et à vos coordonnées bancaires. Il suffisait de faire une commande de meubles sur IKEA ou d'acheter des billets d'avion du côté d'Air France pour se faire avoir. D'ailleurs, les portefeuilles de l'attaquant auraient reçu environ 7 040 dollars en neuf heures, et le nombre de cartes bancaires capturées reste inconnu. Dans tous les cas, le nettoyage des scripts infectés via la plateforme Optimizely a débuté vers 20h40 UTC, donc c'est resté en place la majorité de la journée.
Optimizely confirme une faille, sans tout expliquer
Dans une note publiée le 17 novembre à 01h02 UTC, l'éditeur reconnaît les faits. "Un tiers non autorisé a exploité une vulnérabilité dans Experimentation", peut-on lire. Optimizely affirme avoir corrigé la faille et retiré le code malveillant injecté sur les sites des clients. Par contre, ce communiqué n'indique pas comment l'attaquant est entré. Enfin, bon, il est tout de même question d'une vulnérabilité, donc probablement sur l'interface de gestion d'Optimizely.
Si vous avez navigué sur l'un de ces sites lundi 16 novembre 2026, il est important de :
Surveiller vos relevés bancaires
Vérifier l'adresse de destination de tout paiement en cryptomonnaie
Mettre à jour votre iPhone ou iPad (iOS 18.7.3, iOS 26.3 ou plus récent bien entendu)
On vit vraiment une époque de dingue avec toutes ces alertes...
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.