Création, connexion, session, récupération : où sont les failles de votre gestion des identités ?
Une identité ne se fait pas forcément compromettre à l'écran de connexion. Elle peut l'être le jour de sa création, pendant une session déjà ouverte ou au moment d'un simple appel au support informatique. Ce sont ces moments de transition que les attaquants recherchent, car ils sont souvent moins protégés que le reste.
La plupart des organisations ont renforcé une partie de leur chaîne d'accès : MFA sur Microsoft 365, stratégie de mot de passe dans l'Active Directory, accès conditionnel dans Entra ID. Mais un compte de test oublié sans MFA, un mot de passe présent dans une fuite de données ou un agent du support qui réinitialise un compte sans vérifier l'identité de l'appelant suffisent à contourner tout cela.
Dans cet article, je vous propose une grille de lecture de la gestion des identités et des accès en prenant 4 moments de référence, avec pour chacun les points faibles habituels, une affaire réelle et les réponses de Specops Software. Pour le détail de chaque solution, je vous renverrai vers les articles déjà publiés sur IT-Connect.
Cet article inclut une communication commerciale pour Specops Software.
Les quatre moments à risque dans la gestion d'une identité
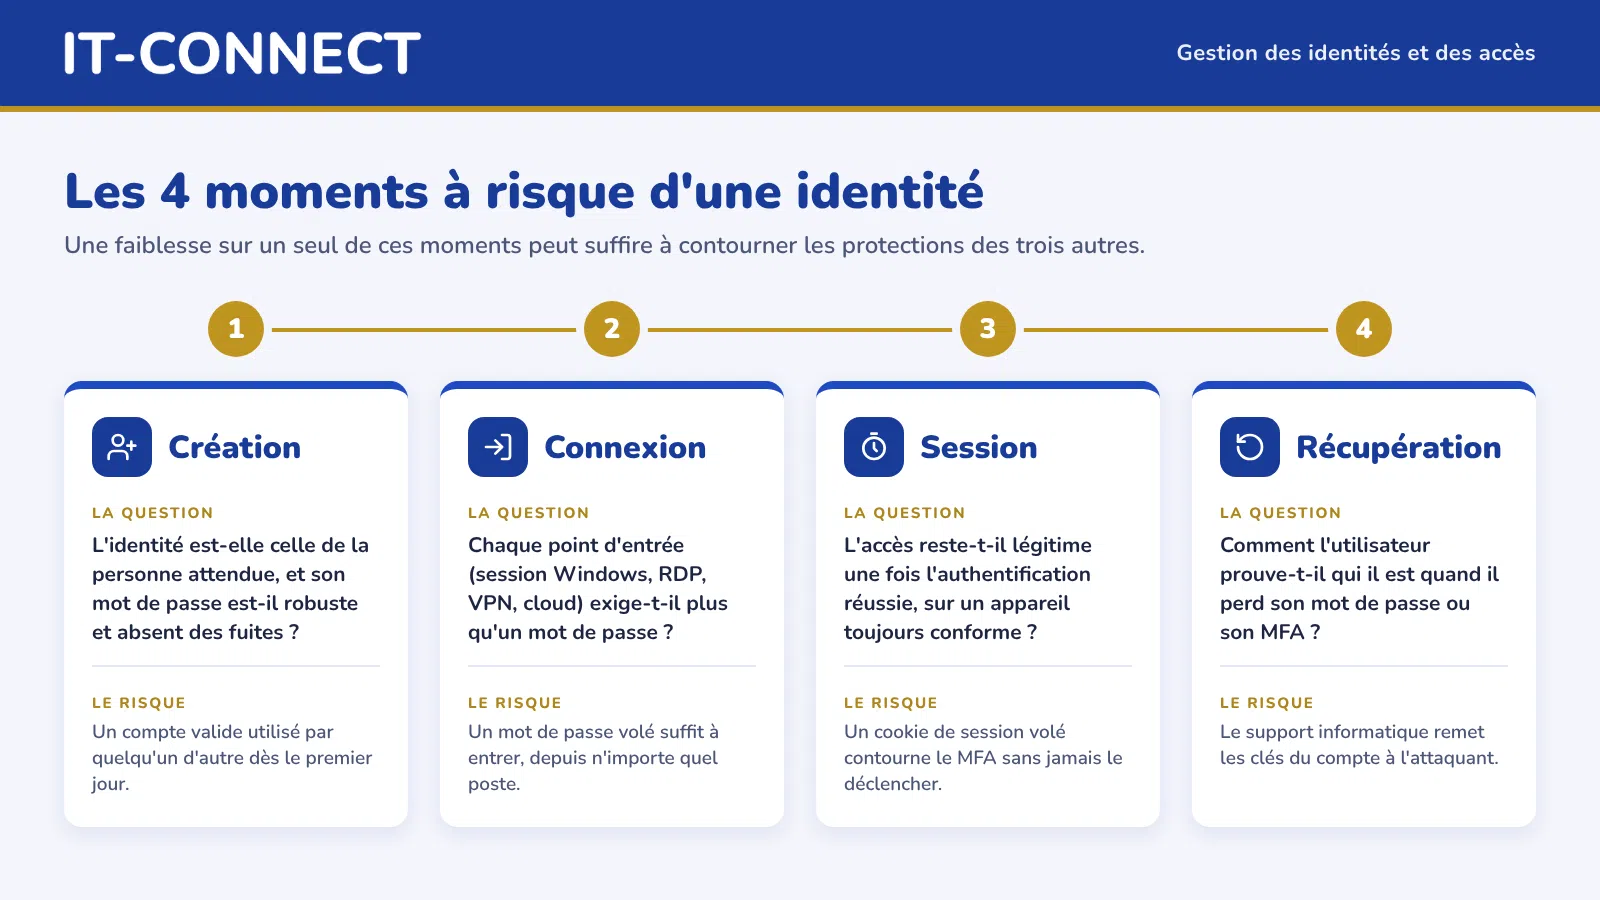
La sécurité d'une identité se joue à quatre moments distincts :
La création : l'identité est-elle réellement celle de la personne attendue, et son mot de passe est-il robuste et absent des fuites de données ?
La connexion : chaque point d'entrée (session Windows, RDP, VPN, applications cloud) exige-t-il plus qu'un mot de passe, et depuis quel appareil ?
La session : l'accès reste-t-il légitime une fois l'authentification réussie, ou un jeton volé suffit-il à le réutiliser ?
La récupération : lorsqu'un utilisateur perd son mot de passe, comment peut-il le réinitialiser ? Et comment prouve-t-il qui il est ?
Une faiblesse sur un seul de ces moments, même une seule fois, peut suffire à contourner les protections des trois autres.
Un contrôle solide ne compense pas un maillon faible
Prenons une entreprise qui impose le MFA sur Microsoft 365, mais qui, à l'inverse :
Autorise l'ouverture de session Windows et les connexions RDP uniquement avec un mot de passe,
N'a pas de processus clair pour sécuriser la réinitialisation du mot de passe d'un compte via le helpdesk.
Sur le papier, elle « a le MFA ». En pratique, un attaquant dispose de deux chemins pour le contourner. Raisonner par moments plutôt que par outils change la question : on ne se demande plus « avons-nous du MFA ? », mais « à quel moment une identité peut-elle être utilisée ou restaurée sans preuve suffisante ? ».
Ce que l'IA change pour l'attaquant
L'IA ne crée pas de nouvelles failles dans ces quatre moments identifiés précédemment. En revanche, elle réduit le coût pour les attaquants, et quelques chiffres récents permettent de mesurer cette évolution :
Deepfakes : d'après une enquête Gartner menée de mars à mai 2025 auprès de 302 responsables de la cybersécurité, 62 % des organisations ont subi une attaque par deepfake, que ce soit par ingénierie sociale ou par l'exploitation de processus automatisés.
Activité des attaquants : le Global Threat Report 2026 de CrowdStrike indique que l'activité des attaquants qui utilisent l'IA a augmenté de 89 % en un an, et que le temps moyen de propagation latérale des groupes cybercriminels est tombé à 29 minutes en 2025.
Phishing : selon le Microsoft Digital Defense Report 2025, les e-mails de phishing générés par IA ont obtenu un taux de clic de 54 %, contre 12 % pour les e-mails classiques, soit 4,5 fois plus. Il faut avouer que les e-mails de phishing sont devenus ultra-propres, en plus de contenir des informations autant précises que correctes.
Personnaliser un e-mail, cloner une voix ou tester des identifiants volés demande moins d'efforts qu'auparavant. Les processus qui reposent sur le jugement d'une personne en sont d'autant plus exposés.
À la création : peut-on faire confiance à l'identité ?
Les points faibles
Le premier moment à risque survient avant même la première connexion. Trois situations reviennent souvent :
Le mot de passe temporaire : transmis par e-mail, par SMS ou au manager, ce secret circule, il est parfois (ou même souvent) réutilisé d'un nouvel arrivant à l'autre et il peut être intercepté.
Les mots de passe déjà compromis : un mot de passe peut respecter la stratégie de complexité tout en figurant dans une fuite de données. La stratégie native de l'Active Directory ne fait pas cette vérification.
La fausse identité : avec le recrutement à distance, l'entreprise peut créer un compte pour un faux candidat qui utilise une identité volée et des visuels retouchés par IA (deep fake).
Ce que montre l'affaire Snowflake
En 2024, de nombreux clients de Snowflake ont vu leurs données dérobées, avant de subir des tentatives d'extorsion. Dans son rapport sur le groupe UNC5537, Mandiant indique qu'environ 165 organisations potentiellement exposées ont été notifiées. L'environnement de Snowflake lui-même n'a pas été compromis : chaque incident étudié par Mandiant remonte à des identifiants clients compromis.
Ces identifiants provenaient d'infostealers (Vidar, RedLine, Lumma, etc.), et certains avaient été volés dès 2020. Au moins 79,7 % des comptes utilisés par les attaquants avaient déjà été exposés auparavant. Mandiant relève trois facteurs : les comptes n'avaient pas de MFA, les identifiants n'avaient pas été changés depuis leur vol, parfois depuis plusieurs années, et aucune liste d'autorisation réseau ne limitait les connexions.
Les comptes concernés n'étaient pas des comptes Active Directory, mais la leçon s'applique : un mot de passe qui a fuité reste une identité valide tant que personne ne le détecte et ne le change. J'avais détaillé ce risque dans l'article consacré aux dangers des mots de passe compromis dans l'Active Directory.
Ce que propose Specops
Ici, Specops propose deux solutions techniques pour se protéger. Specops Password Policy bloque les mots de passe faibles ou compromis au moment de leur création, à partir d'une base de plus de 6 milliards de mots de passe compromis. Grâce à la protection continue, la solution analyse chaque jour les mots de passe existants (via le hash). Même si la base est énorme, la limite existe : un mot de passe volé qui n'apparaît pas encore dans cette base ne sera pas détecté.
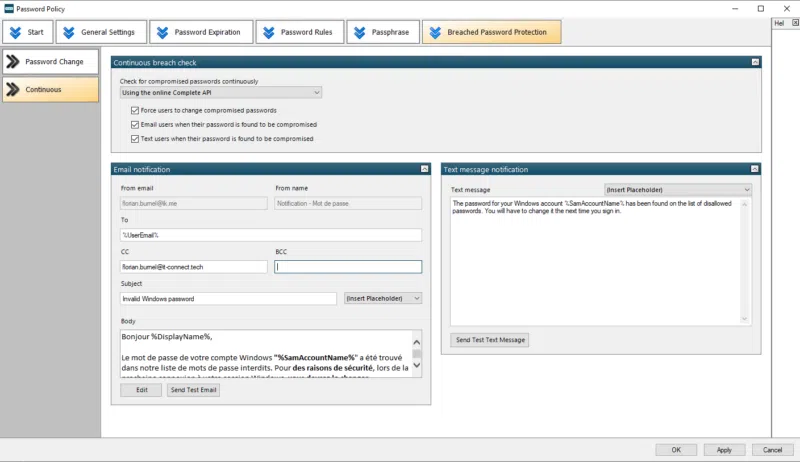
Specops Secure Onboarding traite l'arrivée des nouveaux salariés : le nouvel arrivant définit lui-même son premier mot de passe (First Day Password), son identité peut être vérifiée par une pièce d'identité officielle et une détection du vivant (liveness detection). De plus, le support est dans l'incapacité d'agir sur son compte sans vérification préalable (Secure Service Desk). J'ai présenté cette approche dans l'article Faux candidats, deepfakes et télétravail : faut-il repenser l'onboarding IT ?.
À la connexion : Windows, RDP et VPN, les portes oubliées du MFA
Les points faibles
Le MFA est souvent déployé d'abord sur les applications cloud, où l'activation est la plus simple. Ce sont aussi les accès les plus exposés, car l'interface de connexion est publique. Pendant ce temps, l'ouverture de session Windows, les connexions RDP et le VPN restent protégés par le seul mot de passe. S'y ajoutent deux autres faiblesses :
L'appareil n'est pas pris en compte : une connexion depuis le poste de l'attaquant est traitée comme une connexion depuis le poste de l'utilisateur, tant que les identifiants sont valides.
Les exceptions : prestataires, appareils personnels, comptes de service, comptes de test. Chaque exception accordée « temporairement » finit par devenir un accès permanent que plus personne ne surveille.
Ce que montre l'affaire Midnight Blizzard
En janvier 2024, Microsoft a révélé que le groupe Midnight Blizzard (APT29) avait accédé à un très faible pourcentage de ses boîtes aux lettres, dont celles de membres de sa direction et de ses équipes cybersécurité et juridiques. D'après le rapport de sécurité publié par Microsoft, le point d'entrée n'avait rien de sophistiqué : une attaque par pulvérisation de mots de passe (password spraying) a permis de compromettre un ancien compte d'un tenant de test, hors production, sur lequel le MFA n'était pas activé. Les attaquants ont ensuite détourné une ancienne application OAuth de test qui disposait de droits élevés.
Ce qu'il faut retenir : même chez un éditeur comme Microsoft, qui fournit lui-même des outils de MFA, un seul compte oublié a suffi. Le sujet n'est pas d'activer le MFA, mais d'avoir une couverture complète et de connaître ses exceptions. C'était justement le thème de l'un de mes précédents articles : 97 % des victimes de ransomware avaient le MFA : où sont les angles morts ?.
Ce que propose Specops
Specops Secure Access ajoute un second facteur à l'ouverture et au déverrouillage de session Windows, aux connexions RDP et aux connexions VPN via une intégration RADIUS avec le serveur NPS. L'authentification hors ligne (OTP, YubiKey) permet de couvrir les postes nomades qui n'ont pas de connexion réseau au moment de l'ouverture de session. J'ai détaillé son fonctionnement dans l'article MFA pour Windows, RDP et VPN : découvrez Specops Secure Access, où vous aurez un bon aperçu du bon fonctionnement de cette solution.
Pour la question de l'appareil, Specops Device Trust permet d'épingler un utilisateur à ses appareils autorisés : un identifiant valide utilisé depuis une machine inconnue ne donne pas accès aux applications protégées. Nous allons voir que c'est surtout pendant la session que cette brique prend son intérêt.
Pendant la session : quand le MFA a déjà été validé
Une fois l'authentification réussie, l'application s'appuie sur un jeton ou un cookie de session. Si ce cookie est volé, l'attaquant peut le rejouer depuis sa propre machine sans repasser par l'authentification. Le MFA a fait son travail, mais il n'est plus sollicité. C'est une technique connue, en particulier des attaquants.
Deux méthodes dominent :
Le phishing AiTM (Adversary-in-the-Middle) : un serveur proxy s'intercale entre l'utilisateur et la vraie page de connexion, puis récupère le mot de passe et le cookie de session une fois le MFA validé. Il y a des kits prêts à l'emploi pour faire ça...
Les infostealers : le logiciel malveillant exfiltre les cookies stockés dans le navigateur de l'appareil infecté, qu'il soit professionnel ou personnel.
À cela s'ajoute un risque moins visible : un appareil conforme au moment de la connexion peut ne plus l'être une heure plus tard (antivirus désactivé, pare-feu coupé, mise à jour critique manquante).
Un exemple réel : les campagnes AiTM contre Microsoft 365
En juillet 2022, Microsoft a décrit une campagne de phishing AiTM qui avait ciblé plus de 10 000 organisations depuis septembre 2021. Les attaquants volaient le mot de passe et le cookie de session, puis accédaient aux boîtes aux lettres pour mener des fraudes de type BEC (compromission de messagerie professionnelle). Microsoft précise que ce n'est pas une faille du MFA en lui-même.
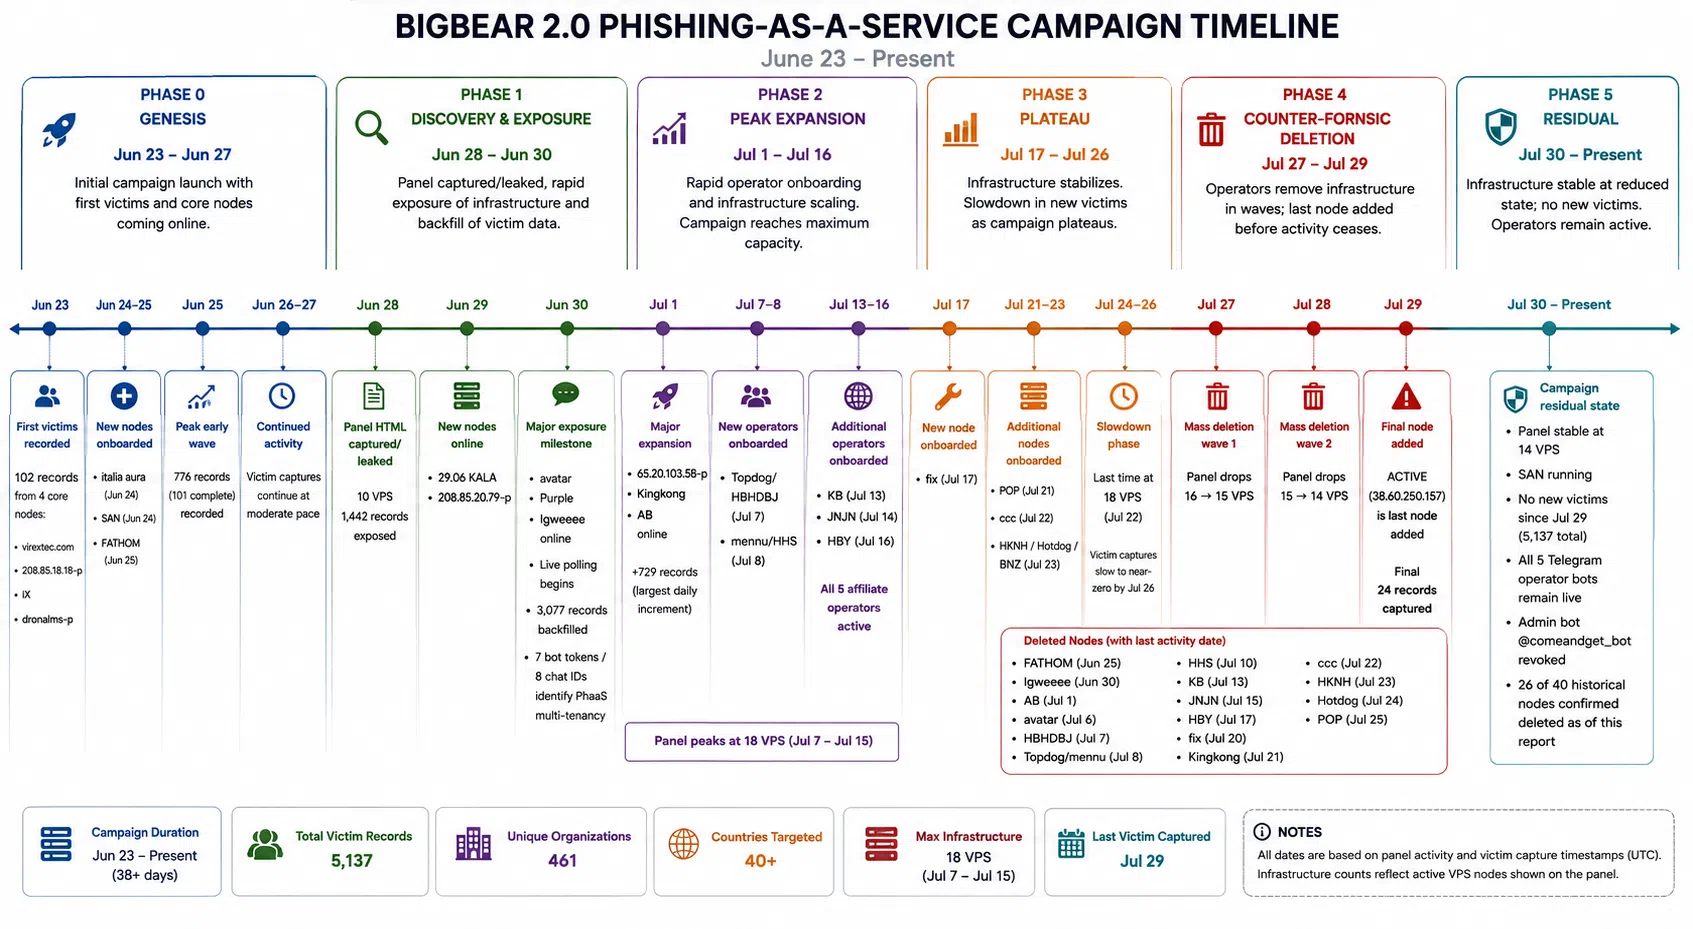
La technique est toujours d'actualité. En septembre 2026, nous évoquions le service de phishing BigBear 2.0, qui a contourné le MFA de 258 entreprises et dérobé 5 137 identifiants Microsoft 365, la France étant le deuxième pays le plus touché.
Ce que propose Specops
Dans son rapport daté de 2022, Microsoft recommande d'ailleurs de conditionner l'accès à des appareils conformes. C'est le principe de Specops Device Trust : l'appareil est rattaché à l'utilisateur, ce qui rend un cookie volé inutilisable depuis la machine de l'attaquant. La posture de l'appareil (mises à jour, chiffrement, antivirus, pare-feu) est vérifiée à la connexion, puis réévaluée pendant la session, et l'utilisateur peut corriger lui-même un écart. La solution couvre Windows, macOS, Linux, iOS et Android, y compris les appareils personnels et ceux des prestataires.
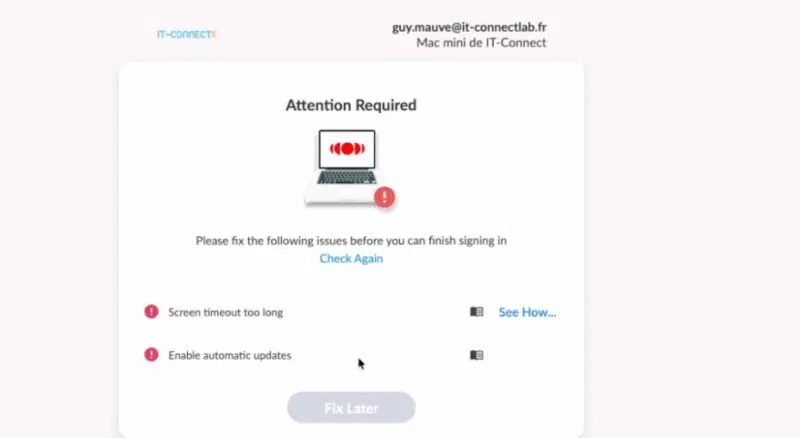
Deux limites sont à connaître : la vérification complète de la posture nécessite l'installation d'un agent sur l'appareil, et seules les applications dont l'authentification passe par le fournisseur d'identité intégré sont protégées. J'ai abordé ces points dans la présentation de Specops Device Trust face au vol de session et dans l'article BYOD, prestataires : comment faire confiance à un appareil que vous ne gérez pas ?.
Les points faibles
La récupération d'un accès est souvent traitée comme une tâche de support traitée par un technicien informatique. C'est pourtant une opération à privilèges : réinitialiser un mot de passe ou réenregistrer un second facteur d'authentification revient à remettre les clés d'un compte à celui qui les demande. Trois situations fragilisent ce moment :
L'utilisateur n'a plus accès à son MFA : téléphone perdu ou changé. C'est précisément la situation que l'attaquant va invoquer pour contourner indirectement le MFA.
Les demandes hors horaires : un salarié en télétravail n'a personne à appeler le soir, ce qui pousse à prévoir des procédures dégradées.
La décision laissée à l'agent : les questions de vérification habituelles (matricule, date d'embauche, nom du manager) reposent sur des informations que l'on trouve dans les fuites de données ou sur LinkedIn. Et encore, parfois il n'y a pas de vérification du tout, à part celle d'avoir le sentiment de reconnaître l'utilisateur de part sa voix. Avec le clonage vocal, la voix ne prouve plus rien non plus.
Marks & Spencer et Clorox : deux affaires, un même mode opératoire
Le 17 avril 2025, des attaquants se sont introduits dans le système d'information de Marks & Spencer. Devant une commission parlementaire britannique, le président du groupe, Archie Norman, a décrit l'entrée initiale comme une « usurpation d'identité sophistiquée » qui impliquait en partie un tiers. Il a estimé la perte de bénéfices à environ 300 millions de livres sterling, avant indemnisation par les assurances. La presse britannique a mis en cause le service desk externalisé auprès de TCS, qui conteste toute responsabilité et affirme n'avoir trouvé aucun indicateur de compromission dans son réseau.
Le cas de Clorox, attaqué en août 2023, est plus détaillé, car il fait l'objet d'une procédure judiciaire. Dans sa plainte contre Cognizant, Clorox affirme que les agents du service desk de Cognizant ont réinitialisé des mots de passe et le MFA (Okta et Microsoft) à la demande des attaquants, par téléphone, sans vérifier leur identité. Clorox réclame 380 millions de dollars, dont 49 millions de frais de remédiation. Cognizant rejette ces accusations et estime avoir rempli correctement une mission de support au périmètre limité.
Dans les deux cas, les attaquants n'ont pas eu besoin d'exploiter une vulnérabilité technique. Ils ont obtenu un accès légitime par le canal prévu pour restaurer les accès, en appuyant là où ça fait mal : l'humain.
Ce que propose Specops
Specops traite ce moment avec trois solutions complémentaires :
Specops uReset permet à l'utilisateur de réinitialiser lui-même son mot de passe Active Directory, y compris depuis l'écran de connexion Windows, après une vérification multifacteur. Il n'y a plus d'appel au support, donc plus d'agent à convaincre.
Specops Secure Service Desk impose une vérification avant toute action de l'agent : l'appelant doit valider un facteur d'authentification (notification sur son téléphone, par exemple). La vérification ne dépend plus du jugement de l'agent, elle est appliquée par l'outil.
Specops Verified ID couvre le cas où l'utilisateur n'a plus aucun facteur disponible : la vérification repose sur le scan d'une pièce d'identité officielle et une détection du vivant.
Pour les scénarios d'attaque détaillés (voix clonée, faux support informatique), je vous invite à lire l'article Deepfake, clonage vocal et vishing : comment être sûr de l'identité d'un utilisateur ?, ainsi que la présentation de Specops Verified ID.
Par où commencer ?
Évaluer chaque moment dans votre environnement
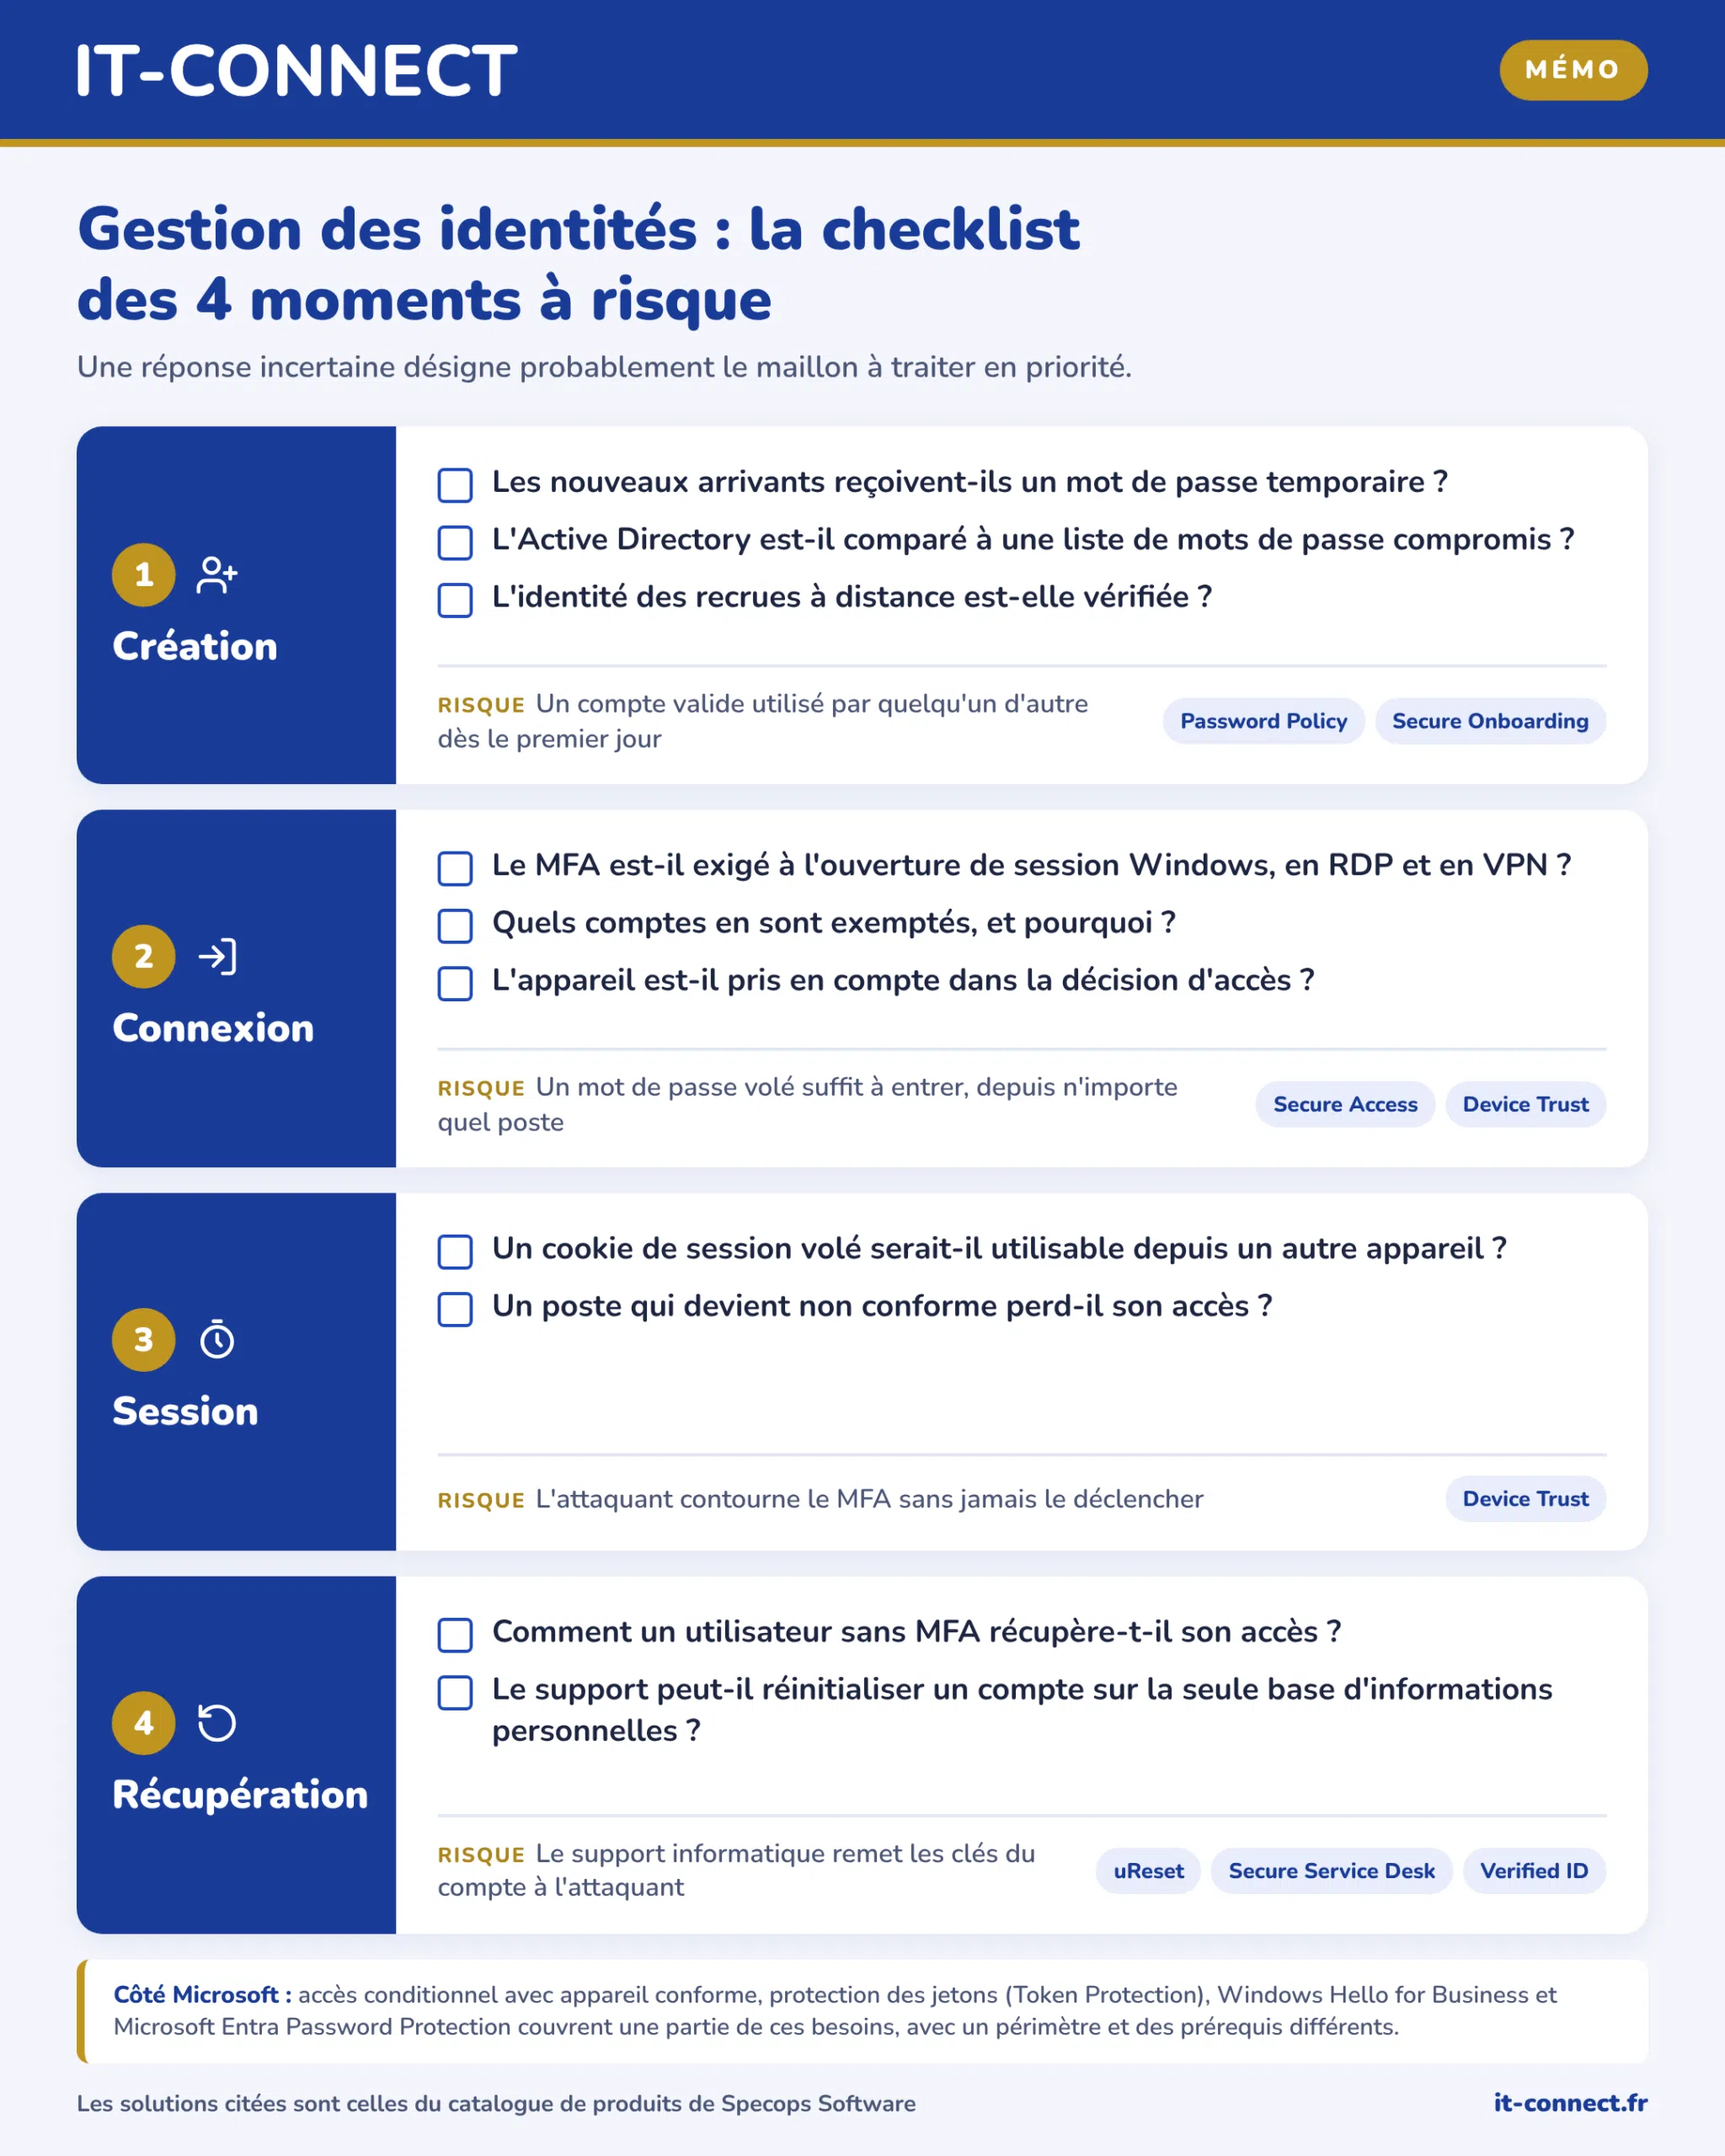
Le tableau ci-dessous reprend les questions à vous poser pour chaque moment. Une réponse incertaine indique probablement le maillon à traiter en priorité.
Moment
Questions à se poser
Risque si la réponse est non
Solutions Specops
Création
Les nouveaux arrivants reçoivent-ils un mot de passe temporaire ? L'AD est-il comparé à une liste de mots de passe compromis ? L'identité des recrues à distance est-elle vérifiée ?
Un compte valide est utilisé par quelqu'un d'autre dès le premier jour
Password Policy, Secure Onboarding
Connexion
Le MFA est-il exigé à l'ouverture de session Windows, en RDP et en VPN ? Quels comptes en sont exemptés, et pourquoi ? L'appareil est-il pris en compte ?
Un mot de passe volé suffit à entrer, depuis n'importe quel poste
Secure Access, Device Trust
Session
Un cookie de session volé serait-il utilisable depuis un autre appareil ? Un poste qui devient non conforme perd-il son accès ?
L'attaquant contourne le MFA sans jamais le déclencher
Device Trust
Récupération
Comment un utilisateur sans MFA récupère-t-il son accès ? Le support peut-il réinitialiser un compte sur la seule base d'informations personnelles ?
Le support informatique remet les clés du compte à l'attaquant
uReset, Secure Service Desk, Verified ID
Certaines de ces protections existent aussi dans l'écosystème Microsoft : accès conditionnel avec exigence d'appareil conforme, protection des jetons (Token Protection), Windows Hello for Business ou encore Microsoft Entra Password Protection. Leur périmètre et leurs prérequis diffèrent, et je les ai comparés aux solutions Specops dans l'article Sécurité des identités et des mots de passe : comparatif Specops Software vs Microsoft.
En voici une version téléchargeable pour ceux qui veulent voir où ils en sont.
Mesurer avant d'investir
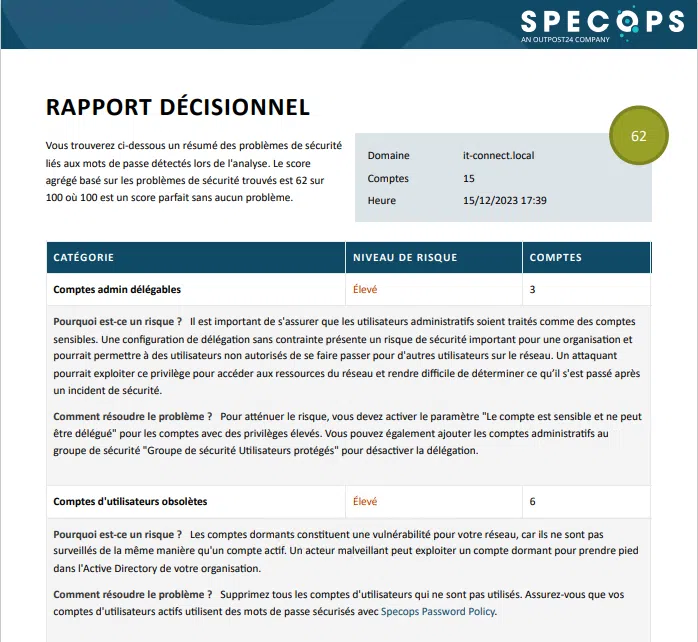
Si vous ne savez pas par où commencer, le plus simple est de mesurer l'exposition actuelle de votre annuaire. Specops Password Auditor est un outil gratuit qui analyse l'Active Directory en lecture seule. Il compare les empreintes des mots de passe à une liste de plus d'un milliard de mots de passe compromis, et repère également les mots de passe identiques entre plusieurs comptes, les comptes inactifs, y compris les comptes administrateurs. Vous trouverez d'autres outils de ce type dans notre sélection de 4 outils gratuits pour auditer les mots de passe de l'Active Directory.
Conclusion
Sécuriser la gestion des identités et des accès ne consiste pas à empiler les protections au même endroit, mais à exiger une preuve suffisante à chaque moment : à la création, à la connexion, pendant la session et lors de la récupération. Dans chacune des affaires évoquées, un seul de ces moments était mal protégé, et cela a suffi. Les solutions de Specops couvrent ces quatre moments avec des solutions indépendantes et adaptées, capables de fonctionner ensemble.
Si vous avez une question, n'hésitez pas à commenter cet article.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.