Braquage numérique au Crédit Mutuel Arkéa : la banque confirme l’attaque, 133 millions de dollars en jeu
Plus de 133 millions de dollars auraient été détournés au Crédit Mutuel Arkéa, maison mère de Fortuneo. La banque confirme une cyberattaque. Voici ce que l'on sait.
Tout a commencé le 2 novembre 2026, lorsque ZachXBT, spécialiste du traçage de fonds sur la blockchain, a signalé qu’une entité européenne aurait perdu plus de 106 millions de dollars en stablecoins, retirés depuis plusieurs de ses comptes sur des plateformes d’échange. Le lendemain, il affirme que 27 millions supplémentaires ont été retirés : le total dépasse alors 133 millions de dollars, soit environ 118 millions d'euros.
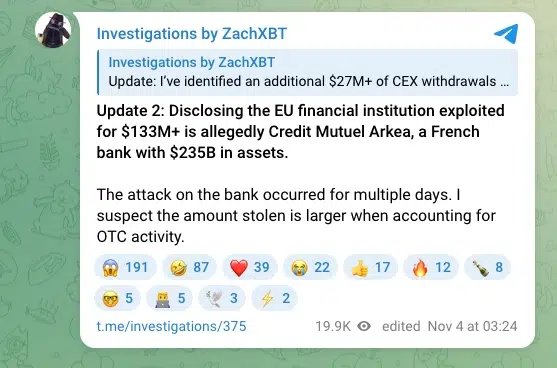
Aujourd'hui, il a publié un message sur son canal Telegram en affirmant que la victime serait le Crédit Mutuel Arkéa. "L'attaque contre la banque s'est déroulée sur plusieurs jours", précise-t-il, en estimant que le préjudice pourrait être plus élevé en comptant les transactions de gré à gré (OTC).
Le Crédit Mutuel Arkéa regroupe le Crédit Mutuel de Bretagne, le Crédit Mutuel du Sud-Ouest et des filiales comme Fortuneo et Suravenir. Il est distinct du Crédit Mutuel Alliance Fédérale. Quoi qu'il en soit, c'est une banque française qui est impactée par cette cyberattaque.
Ce que le Crédit Mutuel Arkéa confirme, et ce qu'il ne dit pas
Ce mercredi matin, la banque a confirmé avoir été victime d'une attaque ayant permis "la réalisation d'opérations frauduleuses". Le groupe Crédit Mutuel Arkéa assure que l'incident est maîtrisé, que les autorités et les organismes de supervision sont informés, et que l'attaque n'a "aucune conséquence financière" pour ses clients.
Par précaution, certaines transactions ont été suspendues. Dans un communiqué publié dans la journée, le groupe indique que les opérations reprennent progressivement, certains virements ayant été exécutés en différé. Il ne chiffre pas le préjudice, encore en cours d'évaluation et sans conséquence sur sa solidité selon lui, et ne dit rien du mode opératoire. Les 133 millions de dollars restent une estimation de ZachXBT.
"Cet incident est clos et aujourd'hui maîtrisé. Les opérations sont en cours de reprise progressive au cours de la matinée, après que le Groupe et ses filiales se soient assurés de vérifications et de la mise en place de mesures de sécurisation renforcées.", peut-on lire.
Du virement au Monero : le parcours présumé des fonds
Le journaliste Grégory Raymond a publié une analyse détaillée et particulièrement intéressante sur X. Au cours de cette cyberattaque, ce ne sont pas des cryptomonnaies qui auraient été volées, mais de la monnaie classique, sortie via Fortuneo puis convertie en cryptos pour être blanchie.
Les fraudeurs auraient émis des virements vers des comptes crypto ouverts avec de fausses identités capables de passer les contrôles KYC, via un réseau de mules. En réalité, ce sont les fonds propres de Fortuneo qui seraient visés, et non les comptes des clients. Bien que cela reste à confirmer par la banque, on est visiblement sur une attaque inédite.
Côté blockchain, l’analyse de Bitquery détaille ce qu’il est advenu des fonds :
Retraits : 108,8 millions de dollars en USDC ont quitté des comptes Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre, vers 15 portefeuilles. Kraken en représente 95 %.
Conversion express : 62,98 millions de dollars de stablecoins ont été échangés contre 27 553 ETH via UniswapX en environ quatre heures, sans aucun gel de Circle, la société qui émet l’USDC (une cryptomonnaie dont la valeur est indexée sur le dollar américain) et peut bloquer ces jetons sur n’importe quelle adresse.
Dispersion : une partie est passée par des ponts inter-chaînes, des services d'échange instantané et du Monero. Le 3 novembre, 61 millions de dollars étaient encore sur Ethereum.
Gels limités : Tether a gelé 1,14 million d'USDT, et c'est tout.
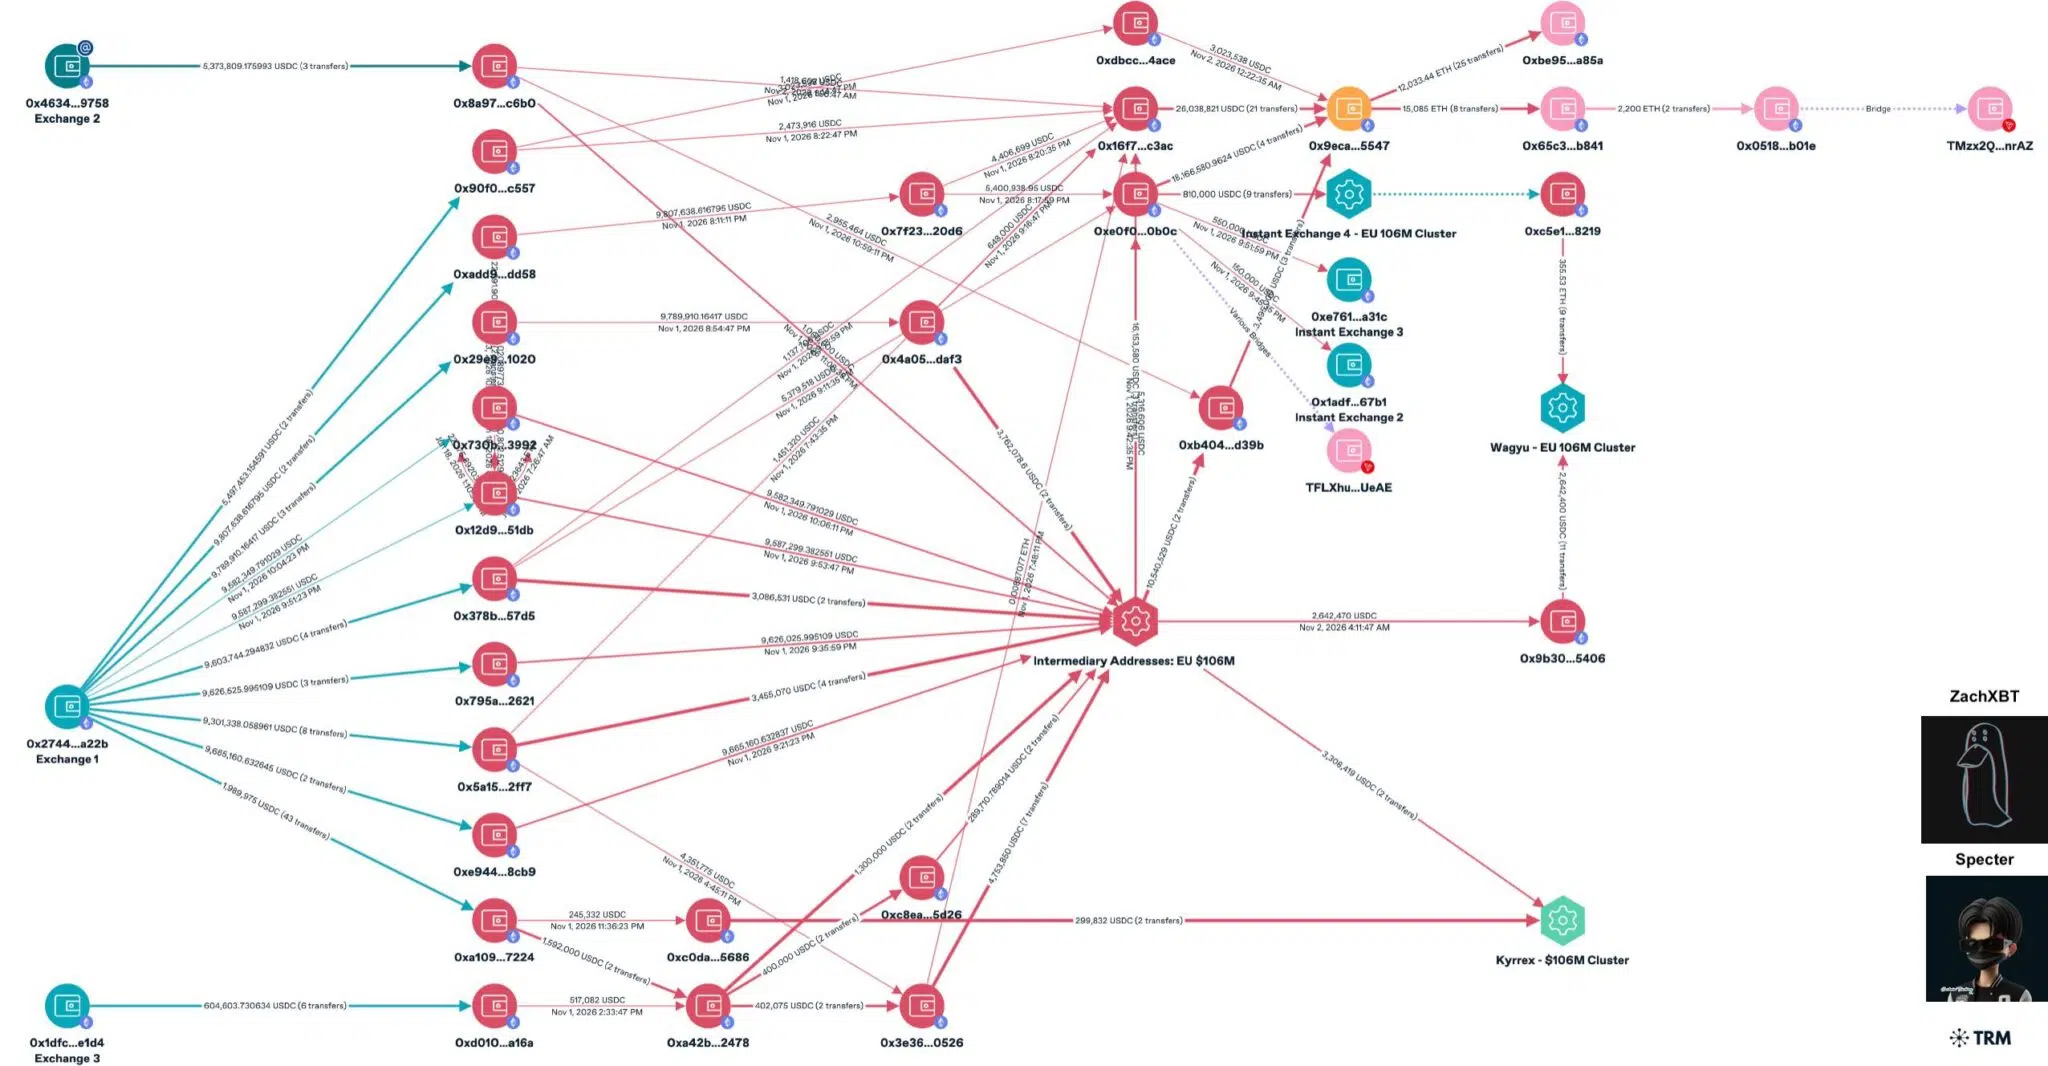
Source : X (ZachXBT / TRM Labs)
Selon Bitquery, 11 des 15 portefeuilles destinataires avaient déjà reçu des paiements de ces plateformes, le plus ancien dès mai : le voleur détenait donc probablement aussi leurs clés. Si la piste des mules se confirme, cet historique pourrait aussi trahir une opération préparée de longue date...
Clients : pas de perte annoncée, mais méfiez-vous !
Pour les 5,64 millions de clients du groupe (fin 2025), rien n'indique que les comptes, l'épargne ou les données personnelles aient été touchés. Dans l'immédiat, il y a un autre risque : ce type d'actualité est du pain bénit pour les arnaques au faux conseiller bancaire. Un appel « du service fraude » qui vous demande de valider une opération ? Raccrochez, et surtout redoublez de vigilance...
Nous vivons vraiment une drôle de période...
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.