AOMEI Backupper et AnyViewer : des mises à jour piégées distribuées par vagues de quelques minutes
Cinq à dix minutes, pas plus. C'est le temps pendant lequel des pirates ont piégé les serveurs de mise à jour d'AOMEI pour distribuer une porte dérobée aux utilisateurs d'AOMEI Backupper et d'AnyViewer. Voici ce qu'il faut retenir.
AOMEI, l'éditeur d'AOMEI Backupper (sauvegarde, clonage de disque et restauration sous Windows) et d'AnyViewer (prise en main à distance), a été la cible d'une attaque de type supply chain entre avril et juillet 2026. Cet incident de sécurité a été détaillé dans deux rapports coordonnés publiés la semaine dernière : celui de Google Threat Intelligence Group et Mandiant, et celui du ManageEngine Threat Analysis Lab (METAL). Le groupe de pirates à l'origine de cette campagne est suivi sous le nom UNC7017.
Tout commence le 28 mai 2026, lorsque l'EDR de ManageEngine voit AOMEI Backupper installer Radmin, un outil d'administration à distance, chez deux clients sans lien entre eux, dans deux pays différents. METAL prévient AOMEI le 7 juin. Dans un premier temps, AOMEI a expliqué aux chercheurs que le contenu avait été intercepté et modifié en transit, c’est-à-dire entre ses serveurs et les postes des clients. METAL écarte cette hypothèse : les deux postes avaient récupéré le contenu en HTTPS, depuis des noms d’hôte appartenant à AOMEI.
Les victimes identifiées (services IT, télécoms, enseignement supérieur) sont réparties dans 11 pays, dont l'Espagne, le Portugal et la Suisse. La France n'est pas citée, mais ce n'est pas une garantie : tout système qui interrogeait les serveurs d'AOMEI au mauvais moment pouvait récupérer le malware.
Des fenêtres de quelques minutes pour passer sous les radars
AOMEI Backupper et AnyViewer interrogent régulièrement deux fichiers de configuration hébergés par l'éditeur. Le premier, down_html.ini, indique l'URL de l'archive à télécharger et son empreinte MD5 attendue. Le second, Notifycfg.ini, pilote les notifications et ce qu'elles lancent localement. Aucun des deux n'est authentifié cryptographiquement par le client : en modifiant à la fois l'URL et l'empreinte, l'attaquant fait passer son archive pour légitime. Autrement dit, le contrôle d'intégrité vérifie... ce que l'attaquant lui demande de vérifier.
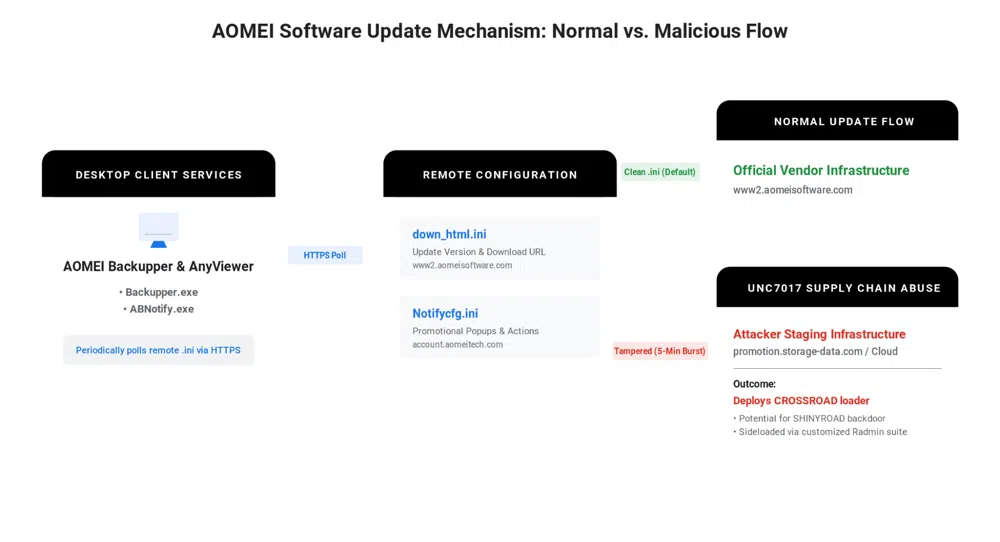
Source : Google Threat Intelligence Group
L'archive piégée contenait 232 fichiers dont un exécutable non signé, upgrade-now.exe. Une page HTML chargée localement par le navigateur intégré à l'application déclenchait son exécution. Aucune vulnérabilité, aucune action de l'utilisateur : lancer l'application suffit.
Ce qu'il faut comprendre, c'est que les pirates ont détourné le mécanisme de l'application destiné à afficher des fenêtres publicitaires dans l’application (à propos de promotion, par exemple). Pour les faire apparaître, il télécharge un paquet de fichiers HTML et d’images (ici les 232 fichiers), et ABNotify.exe les affiche dans un navigateur intégré.
Trois fenêtres de modification ont été confirmées : 10 minutes le 28 mai, 6 minutes le 16 juillet et 5 minutes le 20 juillet, avant restauration des fichiers authentiques. "C'est la première fois que nous rencontrons une compromission de la chaîne d'approvisionnement logicielle mise en œuvre avec des fenêtres aussi courtes.", peut-on lire dans le rapport de Google. Pour un analyste qui contrôle l'URL de mise à jour après une alerte, tout semble propre et la détection passe pour un faux positif. C'est ce qui explique ce choix d'infecter la chaîne d'approvisionnement entre 5 et 10 minutes à chaque fois.
CROSSROAD, SHINYROAD et vol de hachages NetNTLMv2
La chaîne d'infection se déroule ensuite en plusieurs étapes :
CROSSROAD : ce téléchargeur vérifie l'environnement, récupère la charge suivante, crée une tâche planifiée nommée RadminComponentRuntime, puis s'efface du disque.
SHINYROAD : cette porte dérobée détourne un exécutable Radmin légitime et signé pour charger une DLL malveillante. Elle permet d'exécuter des commandes à distance et de recevoir du code à la volée.
Adaptix C2 : à partir de mi-juillet, l’agent de ce framework de post-exploitation a été déployé en se faisant passer pour un composant de Nitro PDF (NitroPromotion.exe), avec une tâche planifiée NitroRuntime.
Fuite d'identifiants : le 20 juillet, Notifycfg.ini a ouvert une fenêtre invisible de 1 x 1 pixel pointant vers une ressource WebDAV distante. La machine infectée transmet alors le hash NetNTLMv2 de l'utilisateur à l'attaquant, sans qu'aucun binaire ne s'exécute.
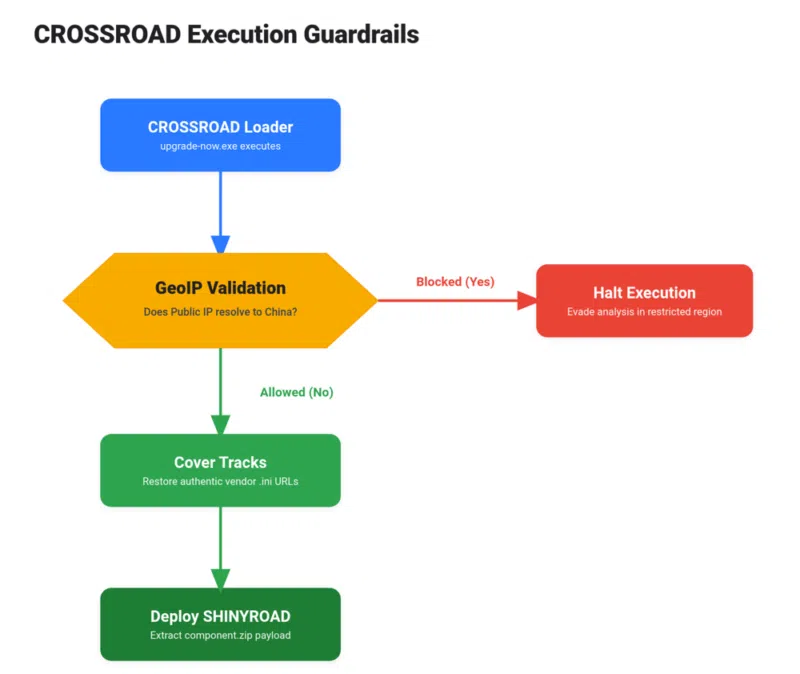
Source : Google Threat Intelligence Group
D'une certaine façon, ce scénario rappelle celui de Notepad++ où les pirates étaient parvenus à détourner le mécanisme de mises à jour pendant 6 mois.
Si AOMEI Backupper ou AnyViewer est présent sur votre machine, il est recommandé de partir à la recherche d'éventuelles traces de compromission. Il est notamment question des éléments suivants (IoC) :
Tâches planifiées : recherchez RadminComponentRuntime et NitroRuntime.
Fichiers : un exécutable dans le dossier
htmldu répertoire d'installation d'AOMEI n'a rien à y faire. Contrôlez aussi les dossiersRadminetNitro Prosous%LOCALAPPDATA%.
Reste une question à laquelle aucun des deux rapports ne répond : comment le groupe UNC7017 a-t-il obtenu un accès aux serveurs d'AOMEI ?
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.